Software pro compliance s ISO 27001

Prostřednictvím softwaru cybreg snadno implementujete požadavky ISO 27001 a zajistíte efektivní řízení bezpečnosti informací v souladu s mezinárodní normou.

cybreg Compliance ikona

Implementace ISO 27001

Software cybreg obsahuje průvodce, který Vás provede implementací systému řízení bezpečnosti informací (ISMS) podle normy ISO 27001. Organizace získají ucelený rámec pro řízení bezpečnostních rizik, ochranu informací a plnění požadavků mezinárodní normy. Naši experti Vám pomohou s GAP analýzou, identifikací rizik a nastavením bezpečnostních procesů v souladu s požadavky ISO 27001. Právní tým FINREG PARTNERS zajistí soulad dokumentace a interních předpisů s regulatorními a smluvními požadavky.

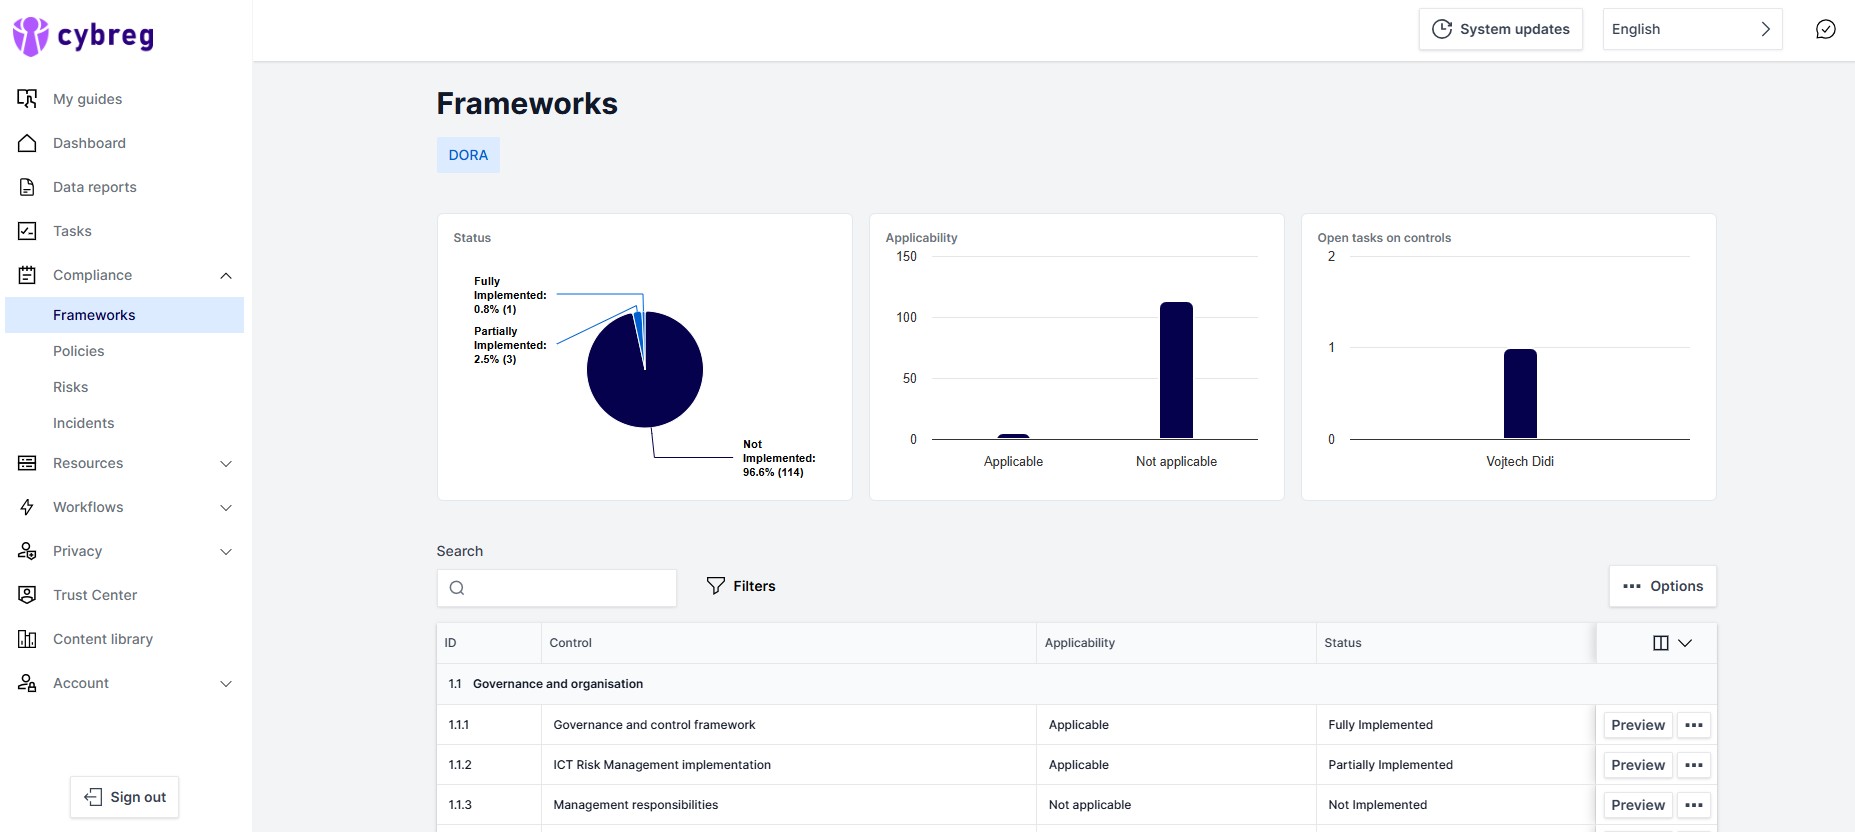
cybreg frameworks
Implementace DORA

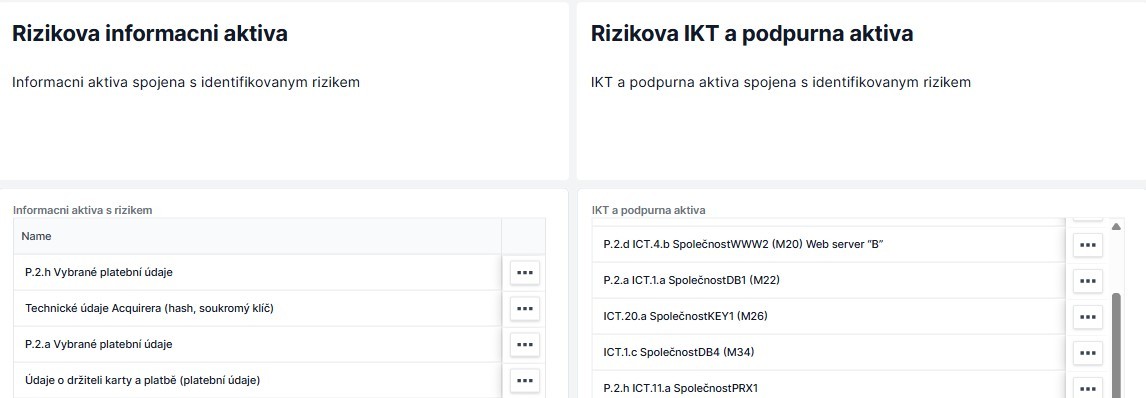
Evidence a řízení aktiv

Součástí řešení je evidence informačních a ICT aktiv, jejich klasifikace, odpovědností a vazeb na procesy organizace. Organizace získává centralizovaný přehled o aktivech, jejich důležitosti a souvisejících bezpečnostních opatřeních. Evidence aktiv je jedním ze základních pilířů implementace ISMS a umožňuje efektivní řízení bezpečnostních rizik.

Řízení bezpečnostních rizik

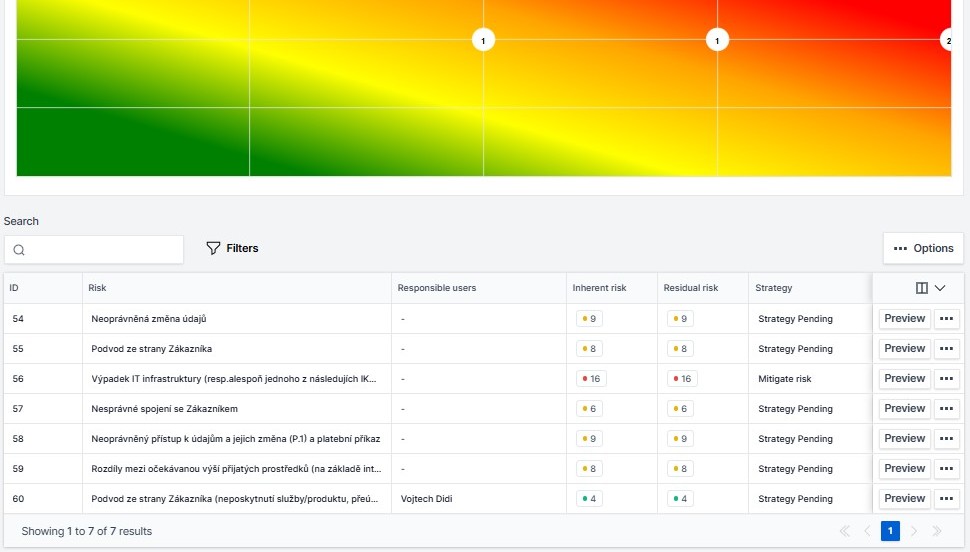
Systém umožňuje správu katalogu rizik v souladu s požadavky ISO 27001, včetně hodnocení pravděpodobnosti a dopadů jednotlivých rizik. Organizace mohou definovat opatření, odpovědnosti a způsob řízení rizik. Součástí systému je přehled rizik provázaných s aktivy, procesy, bezpečnostními opatřeními a dalšími prvky ISMS.

cybreg rizika
Prohlášení o aplikovatelnosti podle ZKB

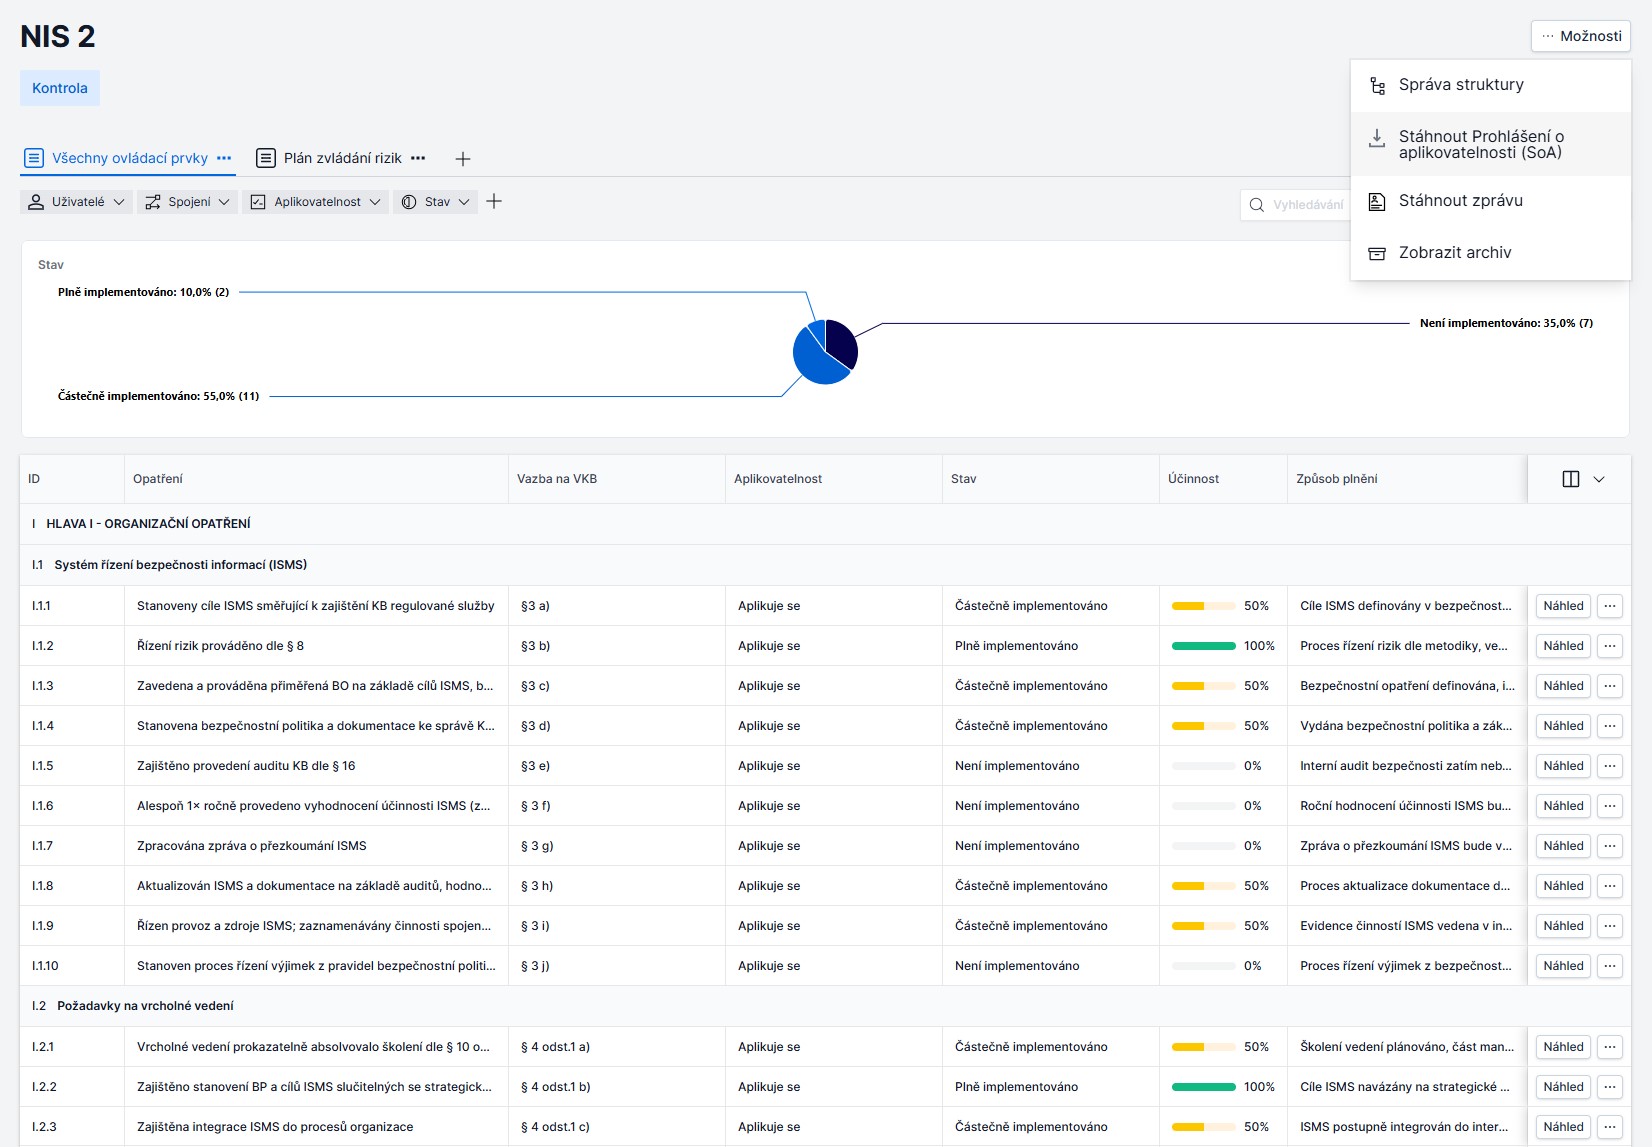
Prohlášení o aplikovatelnosti (SoA)

Cybreg umožňuje vytvářet a spravovat Prohlášení o aplikovatelnosti (Statement of Applicability – SoA) v souladu s požadavky ISO 27001. Organizace mohou jednoduše evidovat bezpečnostní opatření, jejich stav implementace a vazby na identifikovaná rizika. Řešení podporuje průběžnou aktualizaci SoA a usnadňuje přípravu organizace na interní i certifikační audit.

Řízení bezpečnostních incidentů

Systém zajišťuje správu a dokumentaci bezpečnostních incidentů včetně jejich evidence, vyhodnocení a řízení nápravných opatření. Incidenty mohou být provázány s konkrétními aktivy, procesy nebo bezpečnostními riziky. Řešení podporuje včasnou reakci na bezpečnostní události a napomáhá organizaci plnit požadavky ISO 27001 v oblasti incident managementu.

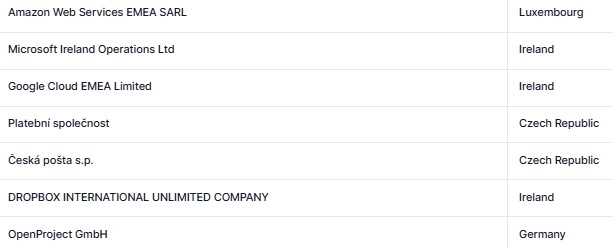
Výběr poskytovatelů
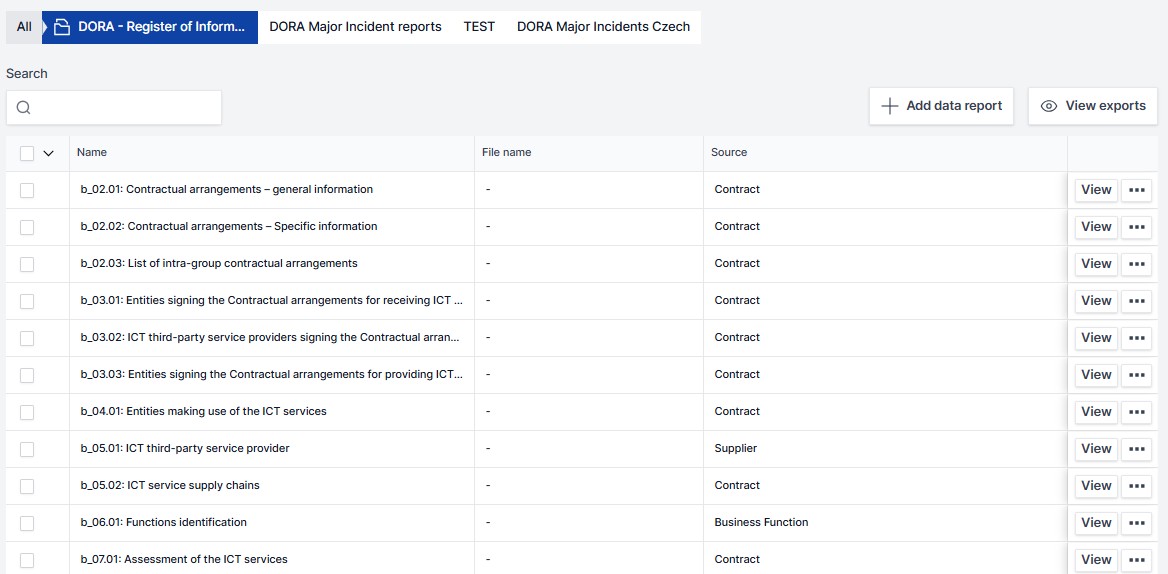
Registr informací

Správa bezpečnostních politik a dokumentace

Software umožňuje správu bezpečnostních politik, interních směrnic, procesní dokumentace a dalších dokumentů ISMS. Součástí je verzování dokumentů, schvalovací workflow a evidence seznámení zaměstnanců s bezpečnostními pravidly. Organizace tak získává centralizovanou správu dokumentace a možnost jednoduše doložit plnění požadavků normy ISO 27001.

Audit dodavatelů a třetích stran

Software cybreg umožňuje evidenci a hodnocení dodavatelů a externích partnerů z pohledu bezpečnostních rizik. Organizace mohou automatizovat dotazníky, vyhodnocovat rizika třetích stran a spravovat smluvní dokumentaci. Řešení podporuje řízení dodavatelského řetězce a plnění požadavků ISO 27001 v oblasti bezpečnosti externích služeb.

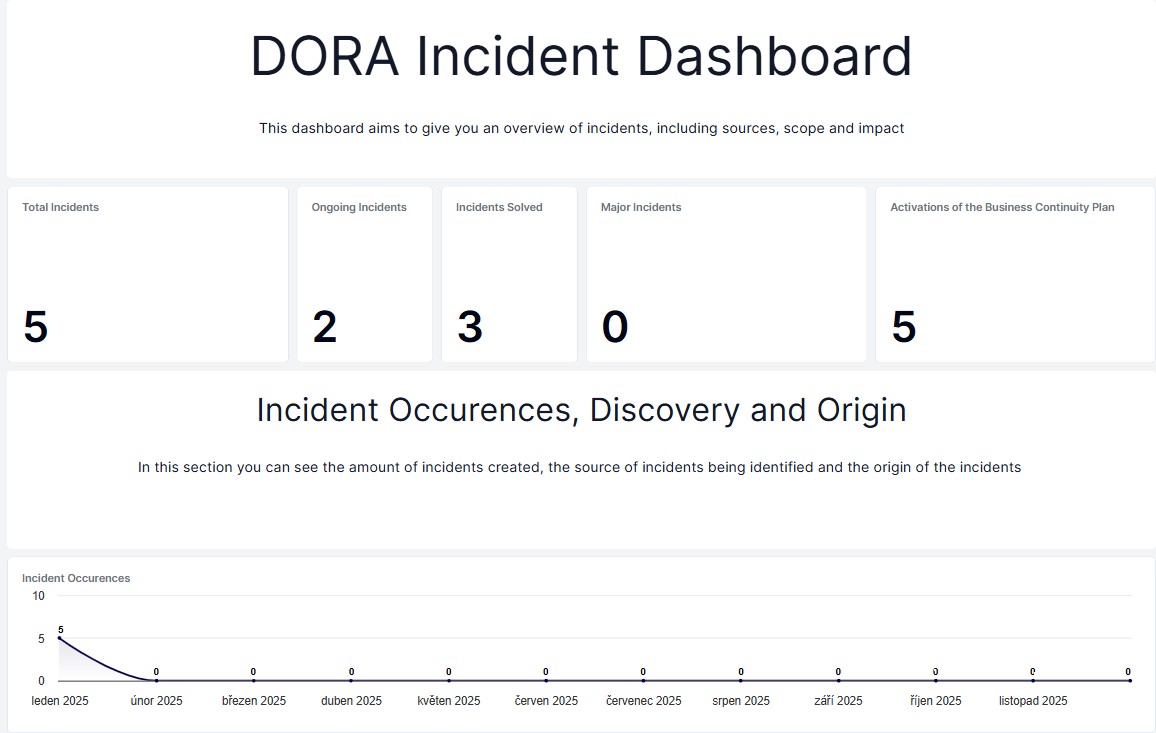
Řízení incidentů
Hlášení DORA ČNB

Reporting a auditní evidence

Systém umožňuje generování reportů, evidencí a podkladů potřebných pro interní audit, management review nebo certifikační audit ISO 27001. Organizace získávají přehled nad stavem ISMS a plněním bezpečnostních opatření. Součástí systému je možnost automatizace workflow procesů a pravidelného vyhodnocování compliance.

Automatizace, workflow a integrace

Software cybreg lze upravit na míru podle potřeb organizace. Součástí je možnost automatizace workflow procesů, evidence úkolů a integrace s dalšími používanými systémy. Systém lze propojit například s Jira, Microsoft Teams, Slack, ServiceNow nebo dalšími interními nástroji pro efektivní řízení ISMS a bezpečnostních procesů.

Flexibilita automatizace integrace

Často kladené dotazy

Vše, co potřebujete vědět o normě ISO 27001 v prostředí Cybreg.

ISO/IEC 27001 je mezinárodní norma pro systém řízení bezpečnosti informací (ISMS). Stanovuje požadavky na ochranu informací, řízení bezpečnostních rizik a zavedení procesů pro zajištění důvěrnosti, integrity a dostupnosti dat.

Cílem normy je pomoci organizacím systematicky řídit kybernetickou a informační bezpečnost a minimalizovat rizika spojená s únikem dat nebo bezpečnostními incidenty.

ISO 27001 je určena pro organizace všech velikostí a odvětví, které chtějí řídit bezpečnost informací podle mezinárodně uznávaného standardu. Využívají ji soukromé společnosti, veřejné instituce, technologické firmy i organizace z regulovaných sektorů.

Norma je vhodná zejména pro organizace pracující s citlivými daty, osobními údaji, obchodními informacemi nebo kritickou infrastrukturou.

ISMS představuje soubor procesů, pravidel a bezpečnostních opatření určených k ochraně informací v organizaci. Součástí systému je řízení rizik, bezpečnostní dokumentace, správa přístupů, řízení incidentů nebo kontinuální zlepšování bezpečnosti.

ISO 27001 definuje požadavky na vytvoření, provoz a pravidelné vyhodnocování ISMS v souladu s principy řízení rizik.

Organizace musí identifikovat a řídit bezpečnostní rizika, zavést odpovídající bezpečnostní opatření a pravidelně vyhodnocovat účinnost zavedených procesů. Součástí požadavků je také vedení dokumentace, řízení incidentů, kontrola přístupů nebo školení zaměstnanců.

Norma vyžaduje systematický přístup k bezpečnosti informací a schopnost doložit, že organizace bezpečnost aktivně řídí a průběžně zlepšuje.

Implementace ISO 27001 obvykle začíná analýzou současného stavu a identifikací bezpečnostních rizik. Následuje nastavení ISMS, příprava dokumentace, zavedení bezpečnostních procesů a implementace potřebných kontrol.

Součástí projektu bývá také školení zaměstnanců, interní audit a příprava organizace na certifikační audit podle ISO 27001.

Organizace musí zavést procesy pro řízení bezpečnostních rizik, správu aktiv, řízení přístupů, správu incidentů, ochranu dat a kontinuální zlepšování bezpečnosti. Důležitou součástí je také vedení bezpečnostní dokumentace a pravidelné vyhodnocování účinnosti opatření.

Compliance s ISO 27001 vyžaduje dlouhodobé řízení bezpečnosti informací a aktivní zapojení vedení organizace do fungování ISMS.

Business Impact Analysis

Business Impact Analysis podle ZKB: proč nestačí znát rizika, ale i dopady incidentu

Organizace často začínají kybernetickou bezpečnost evidencí aktiv a hodnocením rizik. To je správný krok, ale sám o sobě nestačí. Pokud dojde k výpadku klíčové služby, ransomwarovému útoku, selhání dodavatele nebo dlouhodobé nedostupnosti systému, vrcholné vedení organizace potřebuje rychle vědět něco velmi konkrétního: co musí být obnoveno jako první, kolik hodin výpadku je ještě

Outsourcing kybernetické bezpečnosti

Outsourcing kybernetické bezpečnosti: co lze předat externímu dodavateli a za co organizace stále zodpovídá?

Kybernetická bezpečnost vyžaduje stále širší kombinaci odborných znalostí, technologií, procesů a pravidelného dohledu. Pro mnoho organizací je proto obtížné zajistit všechny potřebné kompetence pouze prostřednictvím interního týmu. Řešením může být outsourcing kybernetické bezpečnosti, tedy využití externího dodavatele pro vybrané bezpečnostní činnosti nebo pro koordinaci celého systému řízení kybernetické bezpečnosti. Outsourcing však

Business continuity plan

Business Continuity Plan podle ZKB: jak připravit organizaci na výpadek služby

Kybernetický bezpečnostní incident se neposuzuje jen podle toho, jak rychle se podaří odstranit technický problém. Pro vrcholné vedení organizace je rozhodující hlavně to, zda dokáže i během narušení obnovit regulovanou službu v přijatelném čase, komunikovat se zákazníky a plnit své zákonné povinnosti. Právě k tomu slouží Business Continuity Plan, zkráceně BCP. V českém prostředí se