Business Impact Analysis podle ZKB: proč nestačí znát rizika, ale i dopady incidentu
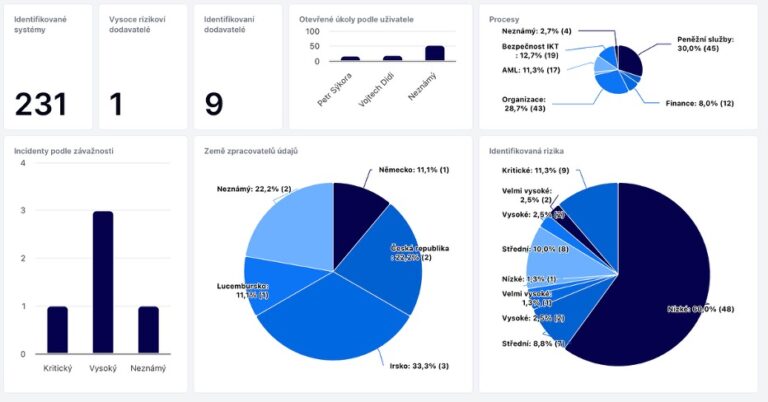
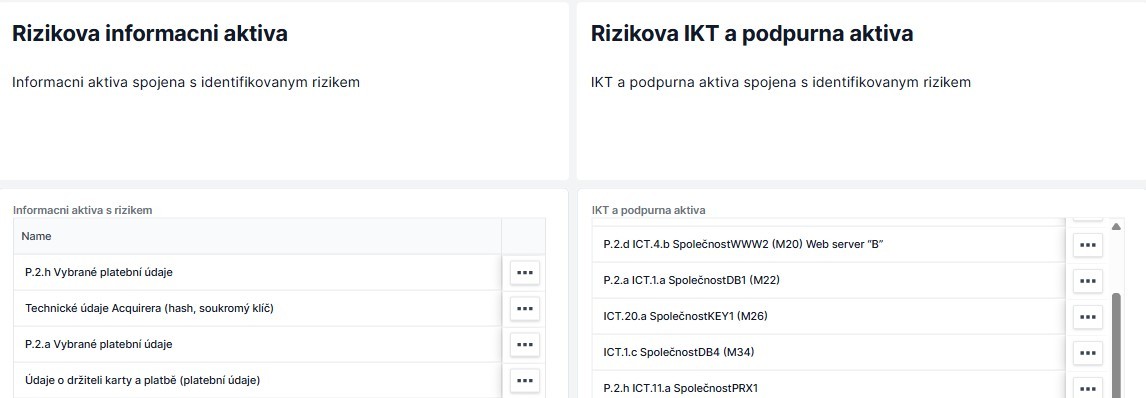
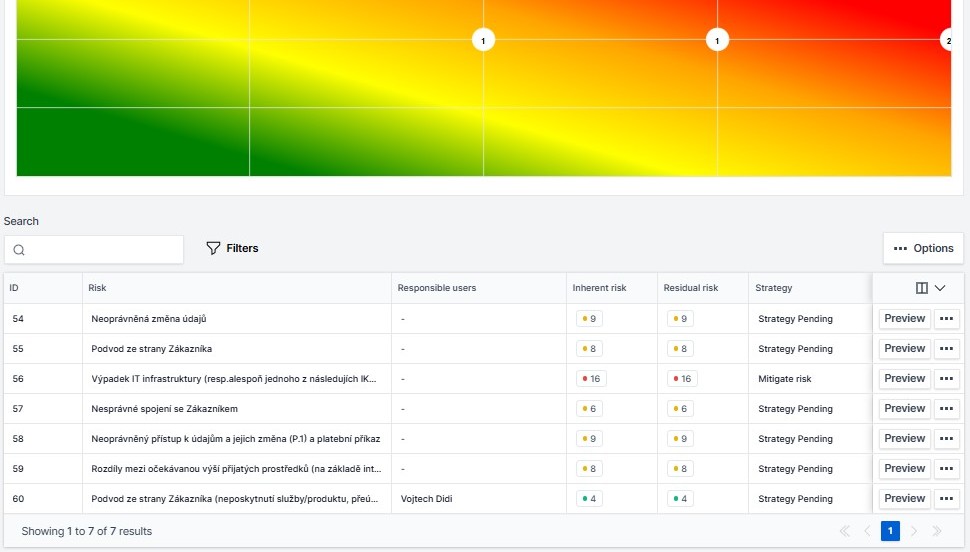
Organizace často začínají kybernetickou bezpečnost evidencí aktiv a hodnocením rizik. To je správný krok, ale sám o sobě nestačí. Pokud dojde k výpadku klíčové služby, ransomwarovému útoku, selhání dodavatele nebo dlouhodobé nedostupnosti systému, vrcholné vedení organizace potřebuje rychle vědět něco velmi konkrétního: co musí být obnoveno jako první, kolik hodin výpadku je ještě