
Der „Cyber Resilience Act“ führt neue Anforderungen an die Cybersicherheit von Software, Hardware und anderen Produkten mit digitalen Komponenten ein.
Wir helfen Ihnen dabei, herauszufinden , wie sich die CRA auf Ihre Produkte auswirkt, was Ihnen noch fehlt und wie Sie die erforderlichen Maßnahmen umsetzen können.
Der „Cyber Resilience Act“ gilt für Software, Hardware und andere Produkte mit digitalen Komponenten, die in der Europäischen Union in Verkehr gebracht werden.
Dabei kann es sich beispielsweise um Anwendungen, IoT-Geräte, Netzwerkkomponenten, Sicherheitslösungen, Industriegeräte, eingebettete Software oder separat gelieferte Komponenten handeln. Die konkreten Pflichten hängen auch davon ab, in welcher Rolle Sie in Bezug auf das Produkt auftreten.
Sie entwickeln Software oder Hardware mit digitalen Komponenten oder bringen diese unter Ihrer eigenen Marke auf den Markt, beispielsweise eine Anwendung, ein IoT-Gerät, eine Netzwerkkomponente oder ein Industriegerät mit Firmware.
Laut CRA haben die Hersteller die umfangreichsten Verpflichtungen.
Sie bringen ein digitales Produkt eines Herstellers aus einem Land außerhalb der Europäischen Union auf den EU-Markt, beispielsweise ein Netzwerkgerät, ein IoT-Produkt oder ein anderes vernetztes Gerät.
Sie müssen überprüfen, ob die von der CRA festgelegten Anforderungen erfüllt sind.
Sie verkaufen oder liefern an Ihre Kunden Software, vernetzte Geräte oder andere Produkte mit digitalen Komponenten eines anderen Herstellers weiter.
Auch den Vertriebsunternehmen obliegen laut CRA konkrete Kontroll- und Informationspflichten.
Im Rahmen eines ersten Beratungsgesprächs werden wir Ihre Produkte, die Art und Weise ihrer Bereitstellung sowie die möglichen Auswirkungen der CRA-Anforderungen auf Ihr Unternehmen erörtern. Sollte die CRA für Ihre Produkte relevant sein, führen wir anschließend eine detaillierte Bewertung der Auswirkungen der CRA sowie eine GAP-Analyse durch, um die konkreten Anforderungen, den aktuellen Stand und die Bereiche zu ermitteln, in denen Ergänzungen erforderlich sind.
Der „Cyber Resilience Act“ bedeutet nicht nur eine einmalige Überprüfung vor der Markteinführung eines Produkts. Die Cybersicherheit muss über den gesamten Lebenszyklus des Produkts hinweg gesteuert werden.
Ermittlung und Bewertung der Cyberrisiken eines Produkts.
Übersicht über die verwendeten Softwarekomponenten und deren Abhängigkeiten.
Sicherheit als Bestandteil von Entwurf, Entwicklung, Prüfung und Wartung.
Nachweis der Erfüllung der Anforderungen und entsprechende Konformitätsbewertung.
Ermittlung, Erfassung und Behebung von Sicherheitslücken des Produkts und seiner Komponenten.
Auswertung und Meldung relevanter Schwachstellen und Sicherheitsvorfälle.
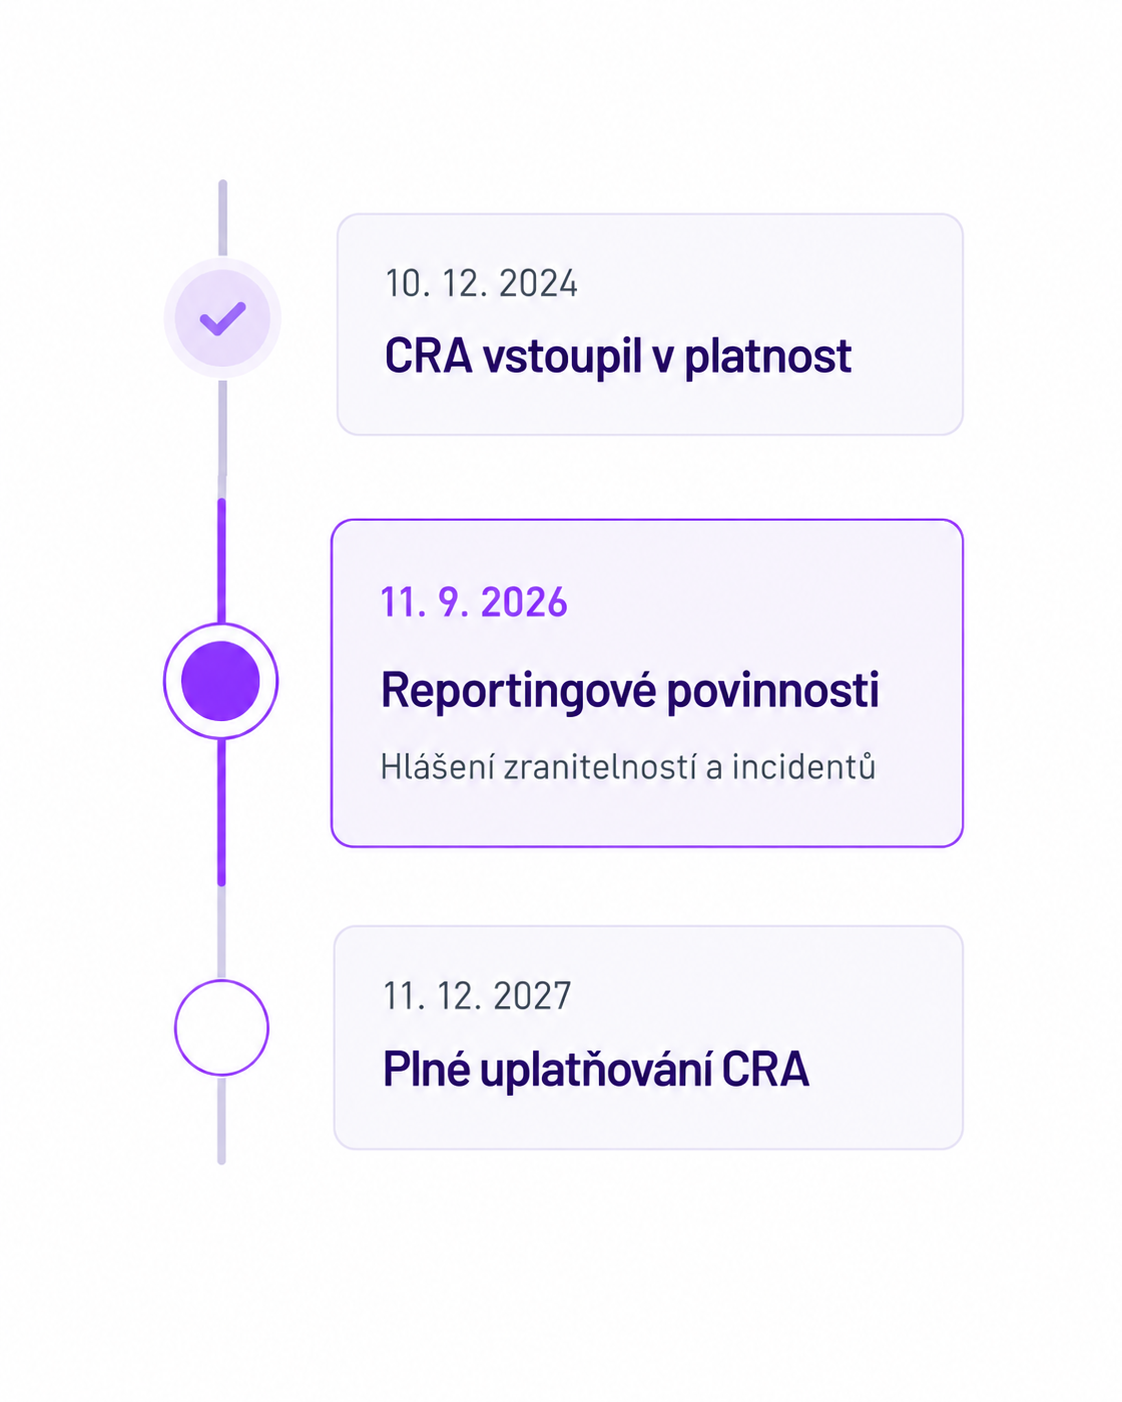
Die Berichterstattung beginnt bereits am 11. September 2026
Hersteller müssen bereit sein, aktiv ausgenutzte Sicherheitslücken und schwerwiegende Sicherheitsvorfälle zu melden. Die Erstmeldung muss innerhalb von 24 Stunden erfolgen, die Folgemeldung innerhalb von 72 Stunden.
Nicht alle Produkte mit digitalen Komponenten unterliegen denselben Bestimmungen. Die CRA unterscheidet zwischen gewöhnlichen, wichtigen und kritischen Produkten je nach ihrer Bedeutung für die Cybersicherheit. Die Einstufung eines Produkts ist insbesondere deshalb von Bedeutung, da sie die Art und Weise der Konformitätsbewertung beeinflusst und darüber entscheidet, ob der Hersteller diese intern durchführen kann oder eine unabhängige dritte Partei hinzuziehen muss.
Die meisten Produkte mit digitalen Komponenten fallen unter den Basismodus. Der Hersteller kann bei diesen in der Regel eine interne Konformitätsbewertung (Selbstbewertung) durchführen.
Beispielsweise Speicherchips, mobile Apps, intelligente Lautsprecher, Computerspiele…
Die CRA unterteilt diese weiter in Klasse I und Klasse II. Bei Produkten der Klasse I ist unter bestimmten Voraussetzungen eine interne Bewertung möglich, während bei der Klasse II ein strengeres Verfahren unter Einbeziehung einer dritten Partei erforderlich ist.
Beispielsweise Betriebssysteme, Antivirenprogramme, Router…
Für ausgewählte Produkte von höchster sicherheitsrelevanter Bedeutung legt die CRA strengste Konformitätsbewertungsverfahren fest, die eine unabhängige Überprüfung oder eine entsprechende Zertifizierung vorsehen.
Beispielsweise Chipkarten, Sicherheitselemente…
Die korrekte Klassifizierung des Produkts ist daher einer der ersten Schritte bei der Vorbereitung auf die CRA. Dies wirkt sich nicht nur auf die Art und Weise der Konformitätsbewertung aus, sondern auch auf den Umfang der Vorbereitungsmaßnahmen, der Dokumentation und weiterer Verpflichtungen.
Erfahren Sie mehr über die Produktkategorisierung und die Konformitätsbewertung gemäß CRA.
Wir begleiten Sie durch den gesamten Prozess der Vorbereitung auf die CRA – von der Folgenabschätzung über die GAP-Analyse und den Entwurf konkreter Maßnahmen bis hin zu deren Umsetzung und langfristiger Steuerung.
Falls Sie gleichzeitig auch die Einhaltung des Gesetzes zur Cybersicherheit, der DORA, der Norm ISO 27001 oder weiterer regulatorischer und sicherheitstechnischer Anforderungen sicherstellen möchten, die Plattform cybreg ermöglicht es Ihnen, die einzelnen Bereiche miteinander zu verknüpfen, gemeinsame Maßnahmen zu nutzen und Risiken, Aufgaben, Verantwortlichkeiten sowie die Einhaltung gesetzlicher Vorschriften an einem Ort zu verwalten.
Darüber hinaus können wir Ihr Team im Rahmen des Dienstes „CISO as a Service“ergänzen.
Wir werden herausfinden, wie sich die CRA auf Ihre Produkte auswirkt und welche Maßnahmen erforderlich sind.
Wir unterstützen Sie dabei, die Anforderungen der CRA in konkrete Prozesse und Maßnahmen umzusetzen.
Verwalten Sie die CRA-Compliance, Risiken und damit verbundene Aktivitäten übersichtlich an einem Ort.
Langfristige fachliche Unterstützung für das Management der Cybersicherheit und der Compliance.
Alles, was Sie über den Cyber Resilience Act im Cybreg-Umfeld wissen müssen.
Die CRA gilt in erster Linie für Hersteller, Importeure und Vertreiber von Produkten mit digitalen Komponenten, die in der Europäischen Union in Verkehr gebracht werden. Dabei kann es sich beispielsweise um Software, Anwendungen, IoT-Geräte, Netzwerkkomponenten oder Industriegeräte mit Firmware handeln.
Entscheidend sind das jeweilige Produkt, die Art seiner Bereitstellung und die Rolle Ihres Unternehmens. Daher ist es ratsam, als ersten Schritt eine CRA-Folgenabschätzung durchzuführen, um festzustellen, welche Produkte und Verpflichtungen für Sie relevant sind.
Ja, die CRA gilt auch für Software. Bei SaaS- und Cloud-Lösungen muss jedoch die konkrete Funktionsweise und die Art der Dienstleistungserbringung geprüft werden.
Nicht jede SaaS-Lösung fällt automatisch unter den Geltungsbereich der CRA. Relevant kann beispielsweise die Fernverarbeitung von Daten sein, die Teil der Produktfunktionalität ist und für die der Hersteller verantwortlich ist. Daher empfehlen wir, den Geltungsbereich der CRA für jedes Produkt individuell zu prüfen.
Die wichtigsten Anforderungen des Cyber Resilience Act treten am 11. Dezember 2027 vollständig in Kraft. Die ersten wesentlichen Verpflichtungen gelten jedoch bereits ab dem 11. September 2026.
Ab diesem Datum sind Hersteller verpflichtet, aktiv ausgenutzte Sicherheitslücken und schwerwiegende Sicherheitsvorfälle zu melden. Die Erstmeldung muss innerhalb von 24 Stunden, die Folgemeldung innerhalb von 72 Stunden erfolgen. Unternehmen müssen daher rechtzeitig die Zuständigkeiten sowie das Schwachstellenmanagement, das Vorfallmanagement und den Meldeprozess festgelegt haben.
Die CRA-GAP-Analyse vergleicht die Anforderungen der Verordnung mit Ihrer aktuellen Situation.
In der Regel werden Risikomanagement, sichere Softwareentwicklung, Schwachstellenmanagement, SBOM, Sicherheitsvorfälle, Berichterstattung, technische Dokumentation, Zuständigkeiten und weitere relevante Prozesse bewertet.
Das Ergebnis sollte nicht nur eine Liste von Mängeln sein, sondern auch Prioritäten und konkrete Maßnahmen, die umgesetzt werden müssen. Sollte bislang noch unklar sein, welche Anforderungen für Ihre Produkte gelten, empfehlen wir, der GAP-Analyse eine CRA-Folgenabschätzung voranzustellen.
Nicht unbedingt. Viele der bestehenden Prozesse für das Risikomanagement, die Vorfallbearbeitung, das Lieferantenmanagement, Sicherheitsmaßnahmen oder die Dokumentation können auch für die CRA genutzt werden.
Die CRA enthält jedoch spezifische Anforderungen, die sich direkt auf Produkte mit digitalen Elementen, deren Entwicklung, Schwachstellen, Komponenten und Lebenszyklus beziehen. Es geht daher nicht darum, alles neu zu entwickeln, sondern gemeinsame Bereiche zu identifizieren und tatsächliche Lücken zu schließen.
Die cybreg-Plattform ermöglicht es Ihnen, die CRA in Übereinstimmung mit dem Gesetz zur Cybersicherheit, DORA, ISO 27001 und weiteren Anforderungen an einem Ort zu verwalten.
Wir empfehlen Ihnen, Schritt für Schritt vorzugehen. Ermitteln Sie zunächst, welche Produkte in den Geltungsbereich der CRA fallen und welche Verpflichtungen für diese gelten. Führen Sie anschließend eine GAP-Analyse durch, legen Sie Prioritäten fest und schlagen Sie konkrete Maßnahmen vor.
Der nächste Schritt besteht in der Umsetzung der erforderlichen Prozesse und deren langfristiger Steuerung. Dazu gehören beispielsweise das Management von Risiken, Schwachstellen, Vorfällen, Zuständigkeiten, Aufgaben und der Dokumentation.
Sollten Sie nicht über die erforderlichen internen Kapazitäten verfügen, können Sie Ihr eigenes Team im Rahmen des Dienstes „CISO as a Service“ auch durch Experten für Cybersicherheit ergänzen.