
Gesetz über die digitale Betriebsresilienz (DORA)
Über die Plattform cybreg können Sie das Risikomanagement im IT-Bereich problemlos umsetzen und die Anforderungen der DORA-Verordnung erfüllen.
- Interne Vorschriften, Notfallmanagement, Risikokatalog, Rollen und Verantwortlichkeiten
-
Informationsregister, Verwaltung von Informationen, IKT und Hilfsmitteln
- Erstellung von Pflichtberichten gemäß den Anforderungen der CNB

DORA – Der „Digital Operational Resilience Act“ ist eine europäische Verordnung, die auf die digitale Betriebsresilienz des Finanzsektors abzielt. Ihr Ziel ist es, sicherzustellen, dass Finanzinstitute in der Lage sind, Probleme im Zusammenhang mit Informations- und Kommunikationstechnologien zu vermeiden, Cybervorfälle und Ausfälle zu bewältigen und ihren Betrieb wiederherzustellen, ohne dass dies wesentliche Auswirkungen auf die erbrachten Finanzdienstleistungen hat.
DORA tritt am 17. Januar 2025 in Kraft und führt einen einheitlichen Rahmen für das IKT-Risikomanagement im gesamten Finanzsektor ein.
Die Verordnung vereinheitlicht die Anforderungen insbesondere in folgenden Bereichen:
- IKT-Risikomanagement,
- Erfassung und Meldung von Vorfällen,
- Prüfung der digitalen Betriebssicherheit,
- Risikomanagement in Bezug auf Dritte,
- Verwaltung von Verträgen mit Anbietern von IKT-Dienstleistungen,
- Governance und Rechenschaftspflicht der Unternehmensleitung.
DORA betrifft einen breiten Kreis von Akteuren im Finanzsektor.
Zahlungsinstitut
In den Geltungsbereich von DORA fallen Zahlungsinstitute und andere Anbieter regulierter Zahlungsdienste.
Banken und Kreditinstitute
Die DORA-Anforderungen gelten beispielsweise für Banken und andere Kreditinstitute.
FinTech-Unternehmen
DORA kann für Unternehmen gelten, die regulierte Finanzdienstleistungen mithilfe technologischer Lösungen erbringen.
Investmentgesellschaften
Die Regulierung betrifft beispielsweise Wertpapierhändler, Investmentgesellschaften und weitere Akteure des Kapitalmarktes.
Kryptobörsen
In den Geltungsbereich von DORA fallen zudem ausgewählte Dienstleister im Bereich der Krypto-Assets.
Anbieter von IKT-Dienstleistungen
DORA regelt zudem in erheblichem Maße die Beziehungen zwischen Finanzinstituten und ihren IKT-Dienstleistern.
Sind Sie sich nicht sicher, ob die DORA auch für Sie gilt?
DORA Implementierung
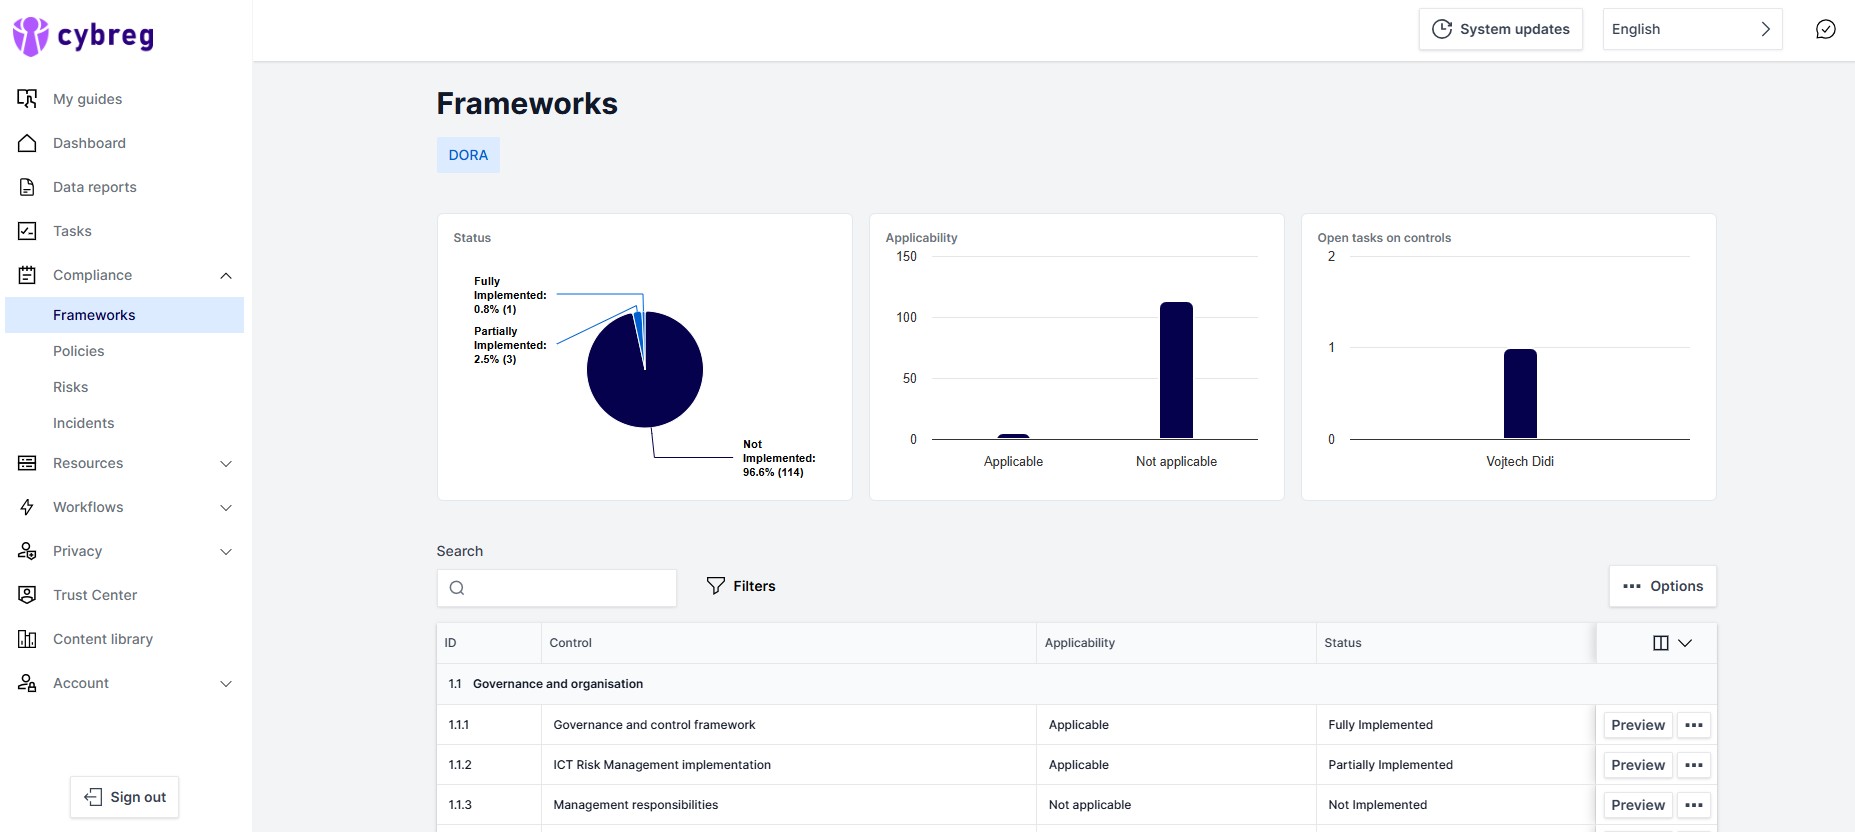
Im Rahmen von DORA ist es erforderlich, die systematische Umsetzung der regulatorischen Anforderungen in die internen Prozesse, die Dokumentation, die Zuständigkeiten und die damit verbundenen Vermögenswerte der Organisation sicherzustellen. Die einzelnen Anforderungen müssen korrekt identifiziert, hinsichtlich ihrer Relevanz bewertet und ihre Erfüllung kontinuierlich überwacht werden.
Die cybreg Software enthält einen Leitfaden, der Sie durch den gesamten Prozess zur Umsetzung der DORA-Anforderungen führt. Spezialisierte Rechts- und Regulierungsexperten unterstützen Sie bei der Erstellung maßgeschneiderter interner Vorschriften und Prozesse, einschließlich Verknüpfungen zu Informationsressourcen, IKT-Ressourcen, konkreten Tätigkeiten und weiteren Funktionen. Mit cybreg erhalten Sie wichtige Daten und einen umfassenden Rahmen zur Gewährleistung der DORA-Konformität.
Verwaltung von Informations- und IKT-Ressourcen
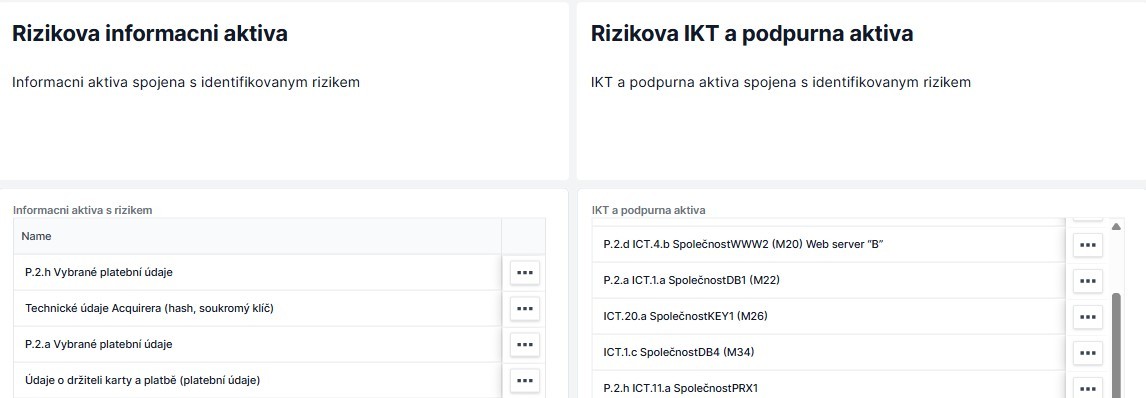
DORA verlangt, dass Finanzinstitute einen Überblick über die Informations- und IKT-Ressourcen haben, die ihre Tätigkeiten unterstützen, und in der Lage sind, deren Bedeutung, Eigentümer, gegenseitige Verflechtungen sowie die damit verbundenen Risiken zu ermitteln.
Die cybreg Plattform umfasst einen Katalog aller Informations- und IKT-Ressourcen. Sie ermöglicht die Speicherung und Anzeige von Informationen zu den Ressourcen sowie zu den für die Verwaltung der einzelnen Ressourcen verantwortlichen Personen. Mit der Software „cybreg“ erhalten Sie die Möglichkeit, alle mit Informations- und IKT-Ressourcen verbundenen Prozesse zu identifizieren sowie die physische oder digitale Sicherheit dieser Ressourcen zu überwachen.
IKT-Risikomanagement
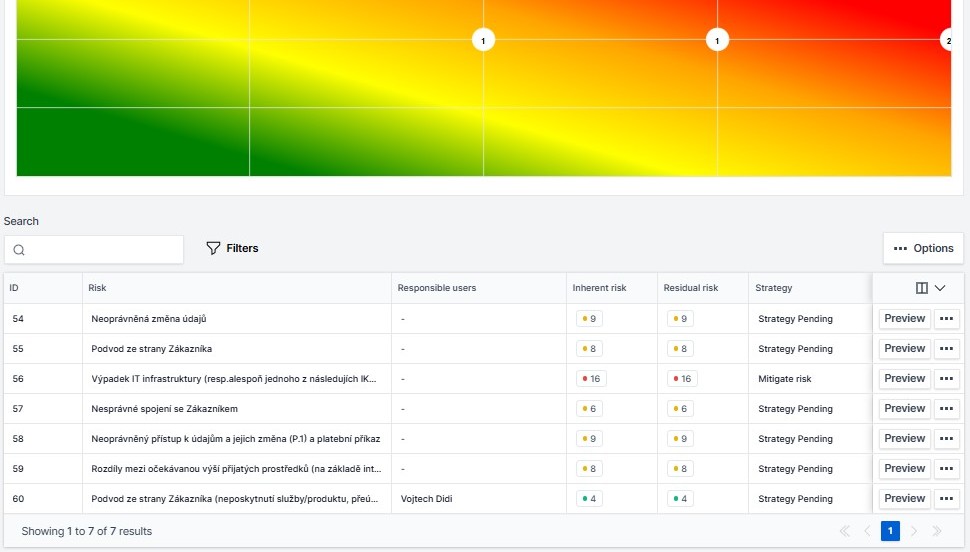
Im Rahmen von DORA müssen Organisationen IKT-Risiken kontinuierlich identifizieren, bewerten und steuern, einschließlich ihrer Eintrittswahrscheinlichkeit, ihrer Auswirkungen und der ergriffenen Maßnahmen. Das Risikomanagement muss dabei mit den Vermögenswerten, Prozessen und anderen relevanten Bereichen verknüpft sein.
Die cybreg Plattform gewährleistet die Verwaltung und Führung des Risikokatalogs in Übereinstimmung mit DORA, einschließlich der Risikokartierung und der Berechnung des Gesamtrisikos unter Berücksichtigung der Wahrscheinlichkeit und der Auswirkungen der Risiken. Bestandteil der Software ist ein Diagramm, das eine ganzheitliche und übersichtliche Darstellung der Risiken bietet. Die Software ermöglicht zudem eine umfassende Verknüpfung mit weiteren Elementen, wie beispielsweise Ihren Geschäftsaktivitäten, Informationsressourcen und IKT-Ressourcen, und unterstützt zudem die Anforderungen der NIS2-Richtlinie sowie im Bereich der Cybersicherheit.
Management von Risiken im Zusammenhang mit Drittparteien
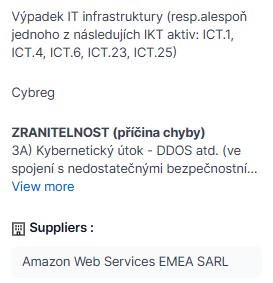
Im Rahmen von DORA ist es erforderlich, die Risiken im Zusammenhang mit der Inanspruchnahme von IKT-Dienstleistern aus dem Kreis Dritter zu steuern. Organisationen müssen einen Überblick über ihre Lieferanten, die damit verbundenen Risiken und die vertraglichen Beziehungen haben und sicherstellen, dass die Verträge die erforderlichen regulatorischen Vorgaben enthalten.
Die cybreg Software ermöglicht im Rahmen des Risikomanagements im IKT-Bereich die Verwaltung und Steuerung von Risiken im Zusammenhang mit externen IKT-Dienstleistern. Dabei geht es vor allem um die regulatorisch wichtige Verwaltung von Verträgen, die mit externen IKT-Dienstleistern geschlossen wurden, sowie um die Sicherstellung, dass der Inhalt solcher Verträge den Anforderungen der DORA entspricht. Die Software bietet darüber hinaus die Möglichkeit, den Prozess der Überwachung und Prüfung der Tätigkeiten von externen IKT-Dienstleistern zu automatisieren, wie es die DORA-Verordnung für eine solche Überwachung oder Prüfung vorschreibt. Cybreg bietet zudem den Dienst „CISO as a Service“ in Form eines Outsourcings an.
Fragebögen zur Auswahl von Drittanbietern von IKT-Dienstleistungen
Im Rahmen von DORA muss bei der Auswahl und Bewertung von IKT-Dienstleistern deren Fähigkeit berücksichtigt werden, die Sicherheits-, Betriebs- und regulatorischen Anforderungen der Organisation zu erfüllen. Die Bewertung eines Anbieters sollte daher auf einheitlichen und nachweislich dokumentierten Kriterien beruhen.
Die cybreg Plattform erstellt für Sie Fragebögen, die Sie an potenzielle Anbieter von IKT-Dienstleistungen aus dem Kreis der Drittanbieter versenden können. Die Fragebögen enthalten alle erforderlichen Informationen, die Sie bei der Auswahl von IKT-Dienstleistern aus dem Kreis dritter Anbieter berücksichtigen müssen, und stellen sicher, dass alle Fragen abgedeckt sind, sodass der Kandidat gemäß den DORA-Anforderungen ausgewählt werden kann.
Register der Informationen
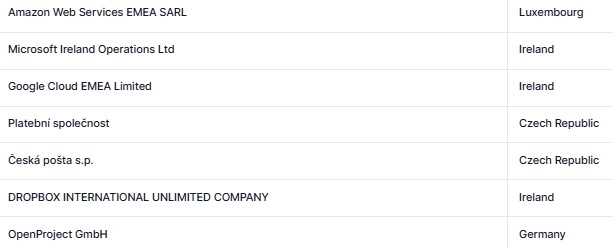
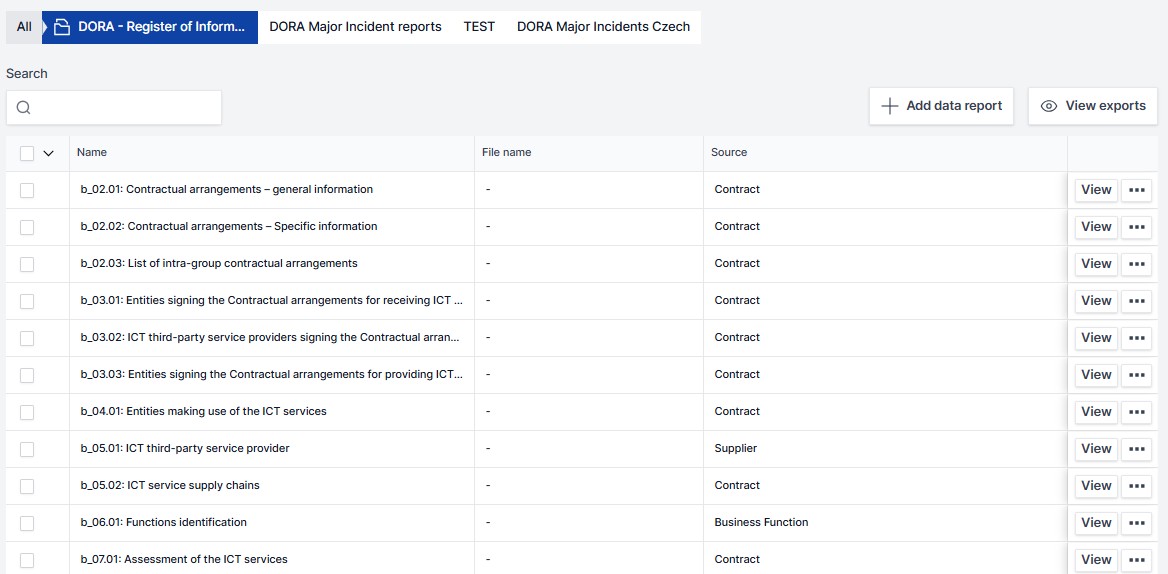
DORA verpflichtet Finanzunternehmen, ein Verzeichnis mit Informationen über vertragliche Vereinbarungen mit externen IKT-Dienstleistern zu führen und dieses laufend zu aktualisieren. Das Verzeichnis muss festgelegte Informationen über die Lieferanten, die erbrachten Dienstleistungen, die Vertragsbeziehungen und sonstige relevante Verbindungen enthalten.
Die cybreg Software verwaltet umfassend und übersichtlich die Aufzeichnung von Informationen über Drittanbieter von IKT-Dienstleistungen und die Dienstleistungen, die diese für Sie erbringen, im Informationsregister. Das Informationsregister folgt dem Format und dem Umfang, die für ein solches Register gemäß DORA vorgeschrieben sind. Die cybreg Software verwaltet das Informationsregister so, dass es der CNB auf Anfrage jederzeit bequem mit allen erforderlichen Informationen vorgelegt werden kann.
Management von Zwischenfällen
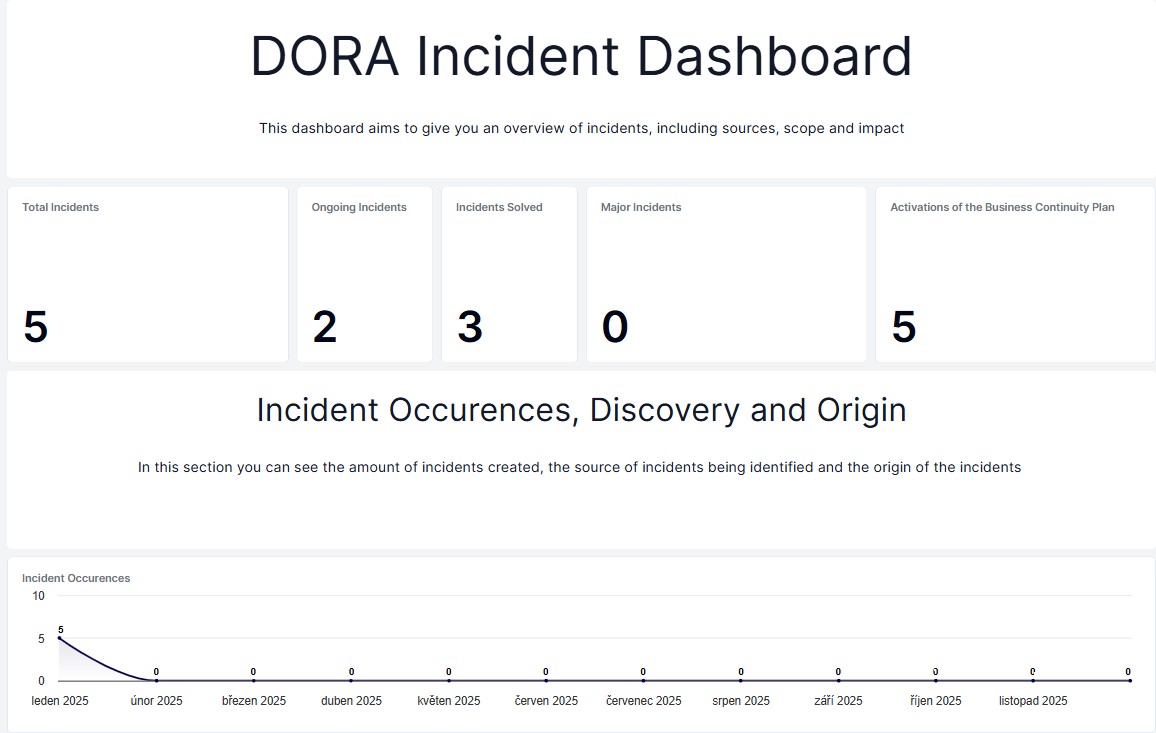
Im Rahmen von DORA ist es erforderlich, eine systematische Erfassung, Klassifizierung, Steuerung und Auswertung von IKT-bezogenen Vorfällen sicherzustellen. Die Organisation muss in der Lage sein, deren Verlauf, Auswirkungen, Ursachen und Zusammenhänge mit den betroffenen Ressourcen, Prozessen und Diensten zu verfolgen.
Die cybreg Software gewährleistet die Verwaltung und Erstellung der erforderlichen Dokumentation für das Incident-Management im Falle eines Vorfalls gemäß den Anforderungen der DORA. Die Verwaltung des Vorfallmanagements umfasst eine detaillierte Verknüpfung mit Informationsressourcen, IKT-Ressourcen, Prozessen, Risiken und weiteren Elementen. Einzelne Schritte können automatisiert werden. Bei Eintritt eines Vorfalls sorgt die Software für die Erstellung der entsprechenden Meldungen, um die erforderlichen Berichte an die Tschechische Nationalbank (ČNB) einzureichen.
Meldungen im DORA-Modus an die ČNB
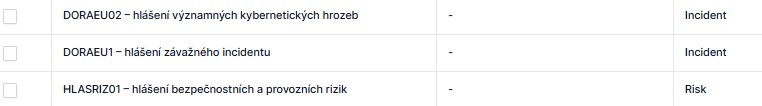
DORA schreibt vor, dass schwerwiegende IKT-bezogene Vorfälle zu klassifizieren sind und gegebenenfalls der ČNB innerhalb der festgelegten Fristen und in der vorgeschriebenen Form gemeldet werden müssen.
Die cybreg Software ermöglicht die einfache Erstellung aller Meldungen, die der ČNB im Rahmen des DORA-Verfahrens vorgelegt werden, und zwar unter Einhaltung der vorgeschriebenen inhaltlichen Anforderungen, sodass diese im von der ČNB geforderten Format eingereicht werden können.
Regelmäßige Berichte
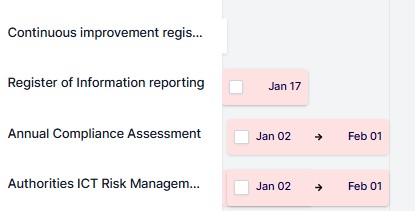
DORA erfordert neben dem Vorfallmanagement auch die Erfüllung weiterer regelmäßiger regulatorischer und dokumentationsbezogener Verpflichtungen. Organisationen müssen daher einen Überblick über die Fristen, Zuständigkeiten und Unterlagen haben, die für die einzelnen Meldungen und weitere regelmäßig wiederkehrende Aufgaben erforderlich sind.
Die cybreg Plattform gewährleistet die Verwaltung und Erstellung der erforderlichen Dokumentation für das Incident-Management im Falle eines Vorfalls gemäß den Anforderungen von DORA. Die Verwaltung des Vorfallmanagements umfasst eine detaillierte Verknüpfung mit Informationsressourcen, IKT-Ressourcen, Prozessen, Risiken und weiteren Elementen. Die einzelnen Schritte können automatisiert werden. Bei Auftreten eines Vorfalls sorgt die Software für die Erstellung der entsprechenden Meldungen, um die erforderlichen Berichte an die Tschechische Nationalbank (ČNB) einzureichen.
Flexibilität, Automatisierung und Integration
Die Erfüllung der DORA-Anforderungen betrifft eine Vielzahl von Prozessen und Teams im gesamten Unternehmen. Für ein effektives Compliance-Management ist es daher wichtig, dass die einzelnen Aktivitäten, Aufgaben und Informationen nicht isoliert in separaten Systemen vorliegen und dass ausgewählte Schritte automatisiert werden können.
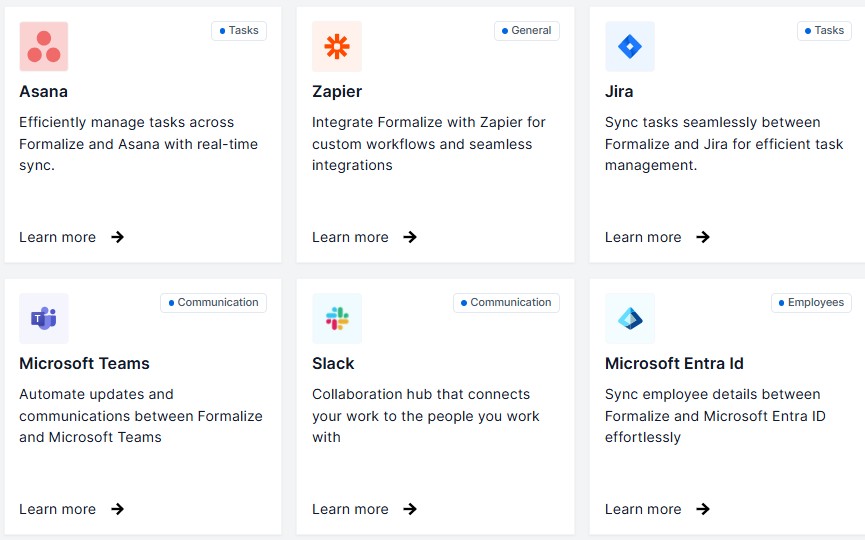
Die cybreg Plattform können wir individuell an Ihre Bedürfnisse anpassen. Die Grundlage zahlreicher Funktionen bildet die umfassende Möglichkeit zur Automatisierung einzelner Prozesse und die damit verbundene Kosteneinsparung bei der Gewährleistung der DORA-Konformität. Selbstverständlich ist die Integration mit weiteren in Ihrem Unternehmen verwendeten Tools wie beispielsweise Jira, Asana, MS Teams, Slack, ServiceNow und anderen möglich.
DORA legt großen Wert auf klar definierte Kompetenzen, Verantwortlichkeiten und die Aufsicht über das IKT-Risikomanagement. Dabei geht es nicht nur um technische IT-Funktionen. An der Gewährleistung der Konformität sind die Unternehmensleitung, Sicherheitsspezialisten, das Risikomanagement, die Compliance-Abteilung, die interne Revision sowie die operativen Teams beteiligt.
Geschäftsführung / Leitungsgremium
Er ist für den Rahmen des IKT-Risikomanagements, dessen Genehmigung und die regelmäßige Überwachung seiner Funktionsweise verantwortlich.
CISO
Er koordiniert die Bereiche Cybersicherheit, Risikomanagement, Sicherheitsmaßnahmen, Sicherheitsvorfälle und die damit verbundenen Prozesse.
Risikomanager
Es gewährleistet die Identifizierung, Bewertung und laufende Steuerung von IKT-Risiken sowie deren Verknüpfung mit anderen unternehmerischen Risiken.
Compliance-Beauftragter
Er überwacht die regulatorischen Anforderungen, deren Umsetzung sowie deren fortlaufende Einhaltung innerhalb der Organisation.
Interne Revision
Es überprüft unabhängig, ob die festgelegten Prozesse, Kontrollen und Maßnahmen den Anforderungen entsprechen und tatsächlich funktionieren.
IT- und Betriebsteams
Sie setzen technische Maßnahmen um, beheben Störungen, kümmern sich um die Systemverwaltung, Änderungen, Datensicherung und die Geschäftskontinuität.
Die Zusammenarbeit der einzelnen Rollen ist effizienter, wenn diese mit denselben Daten und Prozessen in einer einzigen Umgebung arbeiten. Die cybreg-Plattform ermöglicht es, Risiken, Vorfälle, Anlagen, Lieferanten, Aufgaben und Zuständigkeiten miteinander zu verknüpfen, sodass jede Rolle Zugriff auf die Informationen hat, die sie für ihre Arbeit benötigt.
Das Team von cybreg unterstützt Sie durch eine effiziente Zusammenarbeit zwischen den verschiedenen Rollen und der Plattform und ermöglicht Ihnen so das Outsourcing im Rahmen von „CISO as a Service“ zu gewährleisten.
Die cybreg-Plattform verbindet regulatorische Anforderungen mit den tatsächlichen Prozessen Ihres Unternehmens.
Vom Management von IKT-Risiken und -Assets über Lieferanten und Vorfälle bis hin zur Dokumentation, zu Aufgaben und zur Berichterstattung an die Aufsichtsbehörden.
Vereinbaren Sie eine Vorführung der cybreg-Plattform
Häufig gestellte Fragen
Alles, was Sie über die DORA-Vorschriften im Cybreg-Umfeld wissen müssen.
Was ist DORA?
DORA (Digital Operational Resilience Act) ist eine europäische Verordnung, die auf die digitale Widerstandsfähigkeit des Finanzsektors abzielt. Sie legt Anforderungen für das IKT-Risikomanagement, das Störungsmanagement, die Prüfung der digitalen Widerstandsfähigkeit und das Risikomanagement für Dritte fest. Sie gilt ab dem 17. Januar 2025.
Wer ist durch DORA abgedeckt?
DORA gilt für Finanzunternehmen – Banken, Versicherungen, Wertpapierfirmen, Zahlungsinstitute, Anbieter von Krypto-Vermögenswerten und wichtige IKT-Dienstleister, die im EU-Finanzsektor tätig sind.
Wie erstellt man ein DORA-Informationsregister?
Die cybreg Software enthält einen Katalog aller Informations-, ICT- und Support-Assets. Sie ermöglicht es Ihnen, Informationen über Assets und verantwortliche Personen zu speichern, etablierte Prozesse zu identifizieren und die physische und digitale Sicherheit zu überwachen – alles in Übereinstimmung mit den DORA-Anforderungen.
Wie melde ich Cyber-Vorfälle an die CNB unter DORA?
Die cybreg Software ermöglicht die Erstellung von Pflichtberichten in Übereinstimmung mit den CNB-Anforderungen. Sie umfasst die Dokumentation und Klassifizierung von Vorfällen, die Verwaltung von Cyber-Ereignissen und die Automatisierung des Berichtsprozesses mit Verknüpfungen zu relevanten Anlagen und Prozessen.
Wie verwaltet man die Risiken Dritter unter DORA?
Cybreg ermöglicht die Verwaltung von Verträgen mit ICT-Drittanbietern, einschließlich deren Inhalt gemäß DORA, die Automatisierung von Audits und Fragebögen für die Auswahl von Anbietern. Es bietet eine regulatorische Aufsicht über die Vertragsbeziehungen.