Gesetz über Cybersicherheit / NIS2
Mit der cybreg Software können Sie die Einhaltung der NIS2-Richtlinie gewährleisten und die gesetzlichen Verpflichtungen im Rahmen des neuen Cybersicherheitsgesetzes (CSA) erfüllen.
- Interne Vorschriften, Notfallmanagement, Risikomanagement, Rollen und Verantwortlichkeiten.
- Automatisierung von Cybersicherheitsprozessen innerhalb von Lieferketten.
- Unsere Experten begleiten Sie durch die GAP-Analyse und den gesamten Implementierungsprozess.
- Das juristische Team von FINREG PARTNERS sorgt für die Einhaltung Ihrer internen Vorschriften und Sicherheitsrichtlinien
Die NIS2-Richtlinie schafft einen europäischen Rahmen zur Verbesserung der Cybersicherheit in ausgewählten Branchen.In der Tschechischen Republik wurden deren Anforderungen in das neue Gesetz über Cybersicherheit und die dazugehörigen Vorschriften umgesetzt. Für tschechische Organisationen bedeutet dies in der Praxis, dass sie durch die Erfüllung der im neuen Gesetz über Cybersicherheit festgelegten Verpflichtungen auch die Anforderungen der NIS2-Richtlinie erfüllen.
Die Regulierung legt den Schwerpunkt nicht nur auf technische Maßnahmen, sondern auch auf ein systematisches Risikomanagement, die Verantwortung der Unternehmensleitung, die Sicherheit der Lieferkette, das Vorfallmanagement sowie eine nachweisbare Steuerung des gesamten Bereichs der Cybersicherheit.
- Management von Cyberrisiken,
- Erfassung und Bewertung von Vermögenswerten,
- Management von Sicherheitsvorfällen,
- Sicherheit der Lieferanten,
- Sicherheitsmaßnahmen und Dokumentation,
- Governance und Rechenschaftspflicht der Unternehmensleitung.
ZKB / NIS2 betrifft ein breites Spektrum von Akteuren, von der Energie- und Gesundheitsbranche bis hin zu digitalen Diensten und der Fertigungsindustrie.
Energiewirtschaft
Erzeugung, Verteilung und weitere regulierte Dienstleistungen im Energiesektor.
Digitale Infrastruktur und IKT
Anbieter von elektronischen Kommunikationsdiensten, Rechenzentren, Cloud-Diensten und weiteren digitalen Diensten.
Gesundheitswesen
Krankenhäuser, Gesundheitsdienstleister und weitere relevante Einrichtungen.
Verkehr
Ausgewählte Organisationen, die im Straßen-, Schienen-, Luft- oder Schiffsverkehr tätig sind.
Öffentliche Verwaltung
Ausgewählte Behörden und Organisationen des öffentlichen Sektors.
Produktion und andere Branchen
Die Regelung betrifft zudem bestimmte Produktionsbetriebe, die Logistik, die Abfallwirtschaft, die Lebensmittelindustrie und weitere Bereiche.
Sind Sie sich nicht sicher, ob das neue Gesetz zur Cybersicherheit auch für Sie gilt?
Umsetzung von ZKB / NIS2
Im Rahmen der ZKB / NIS2 und der damit verbundenen Rechtsvorschriften zur Cybersicherheit ist es erforderlich, Sicherheitsmaßnahmen, Verantwortlichkeiten, Prozesse und die dazugehörige Dokumentation systematisch in die Betriebsabläufe der Organisation zu integrieren. Zur Umsetzung gehören zudem die Bewertung des aktuellen Stands, die Ermittlung von Mängeln sowie die Festlegung konkreter Maßnahmen zur Erreichung der Konformität mit den regulatorischen Anforderungen.
Die cybreg-Plattform enthält einen Leitfaden, der Sie durch den gesamten Prozess der Umsetzung der Anforderungen des ZKB / NIS2 führt. Mit cybreg erhalten Sie ein wichtiges Instrument zur Einhaltung des Cybersicherheitsgesetzes / NIS2. Unsere Cybersicherheitsexperten beraten Sie bei der GAP-Analyse und während des gesamten Implementierungsprozesses. Das Rechtsteam von FINREG PARTNERS stellt sicher, dass Ihre internen Vorschriften und Sicherheitsrichtlinien mit den geltenden Vorschriften im Einklang stehen.
Identifizierung und Bewertung von Vermögenswerten
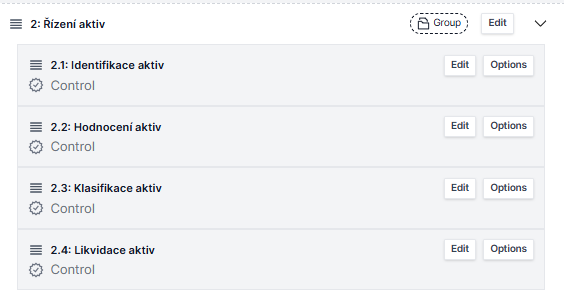
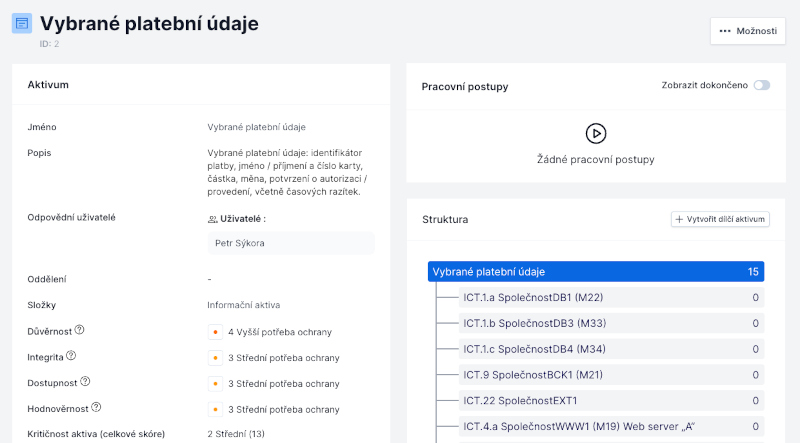
Im Rahmen der ZKB / NIS2 und der damit verbundenen Rechtsvorschriften zur Cybersicherheit ist es erforderlich, relevante Vermögenswerte zu identifizieren und zu erfassen, deren Bedeutung, Eigentümer und gegenseitige Verflechtungen zu ermitteln sowie deren Bedeutung für die Sicherheit und das Funktionieren der Organisation zu bewerten.
Bestandteil der Cybreg-Software ist die Erfassung der Unternehmensressourcen, ihrer gegenseitigen Verknüpfungen und Abhängigkeiten, einschließlich der verantwortlichen Personen und weiterer Attribute. Die Ermittlung und Bewertung der Ressourcen unter dem Gesichtspunkt der Cybersicherheit ist einer der grundlegenden Schritte bei der Umsetzung von Maßnahmen auf der Grundlage des ZKB.
Risikomanagement
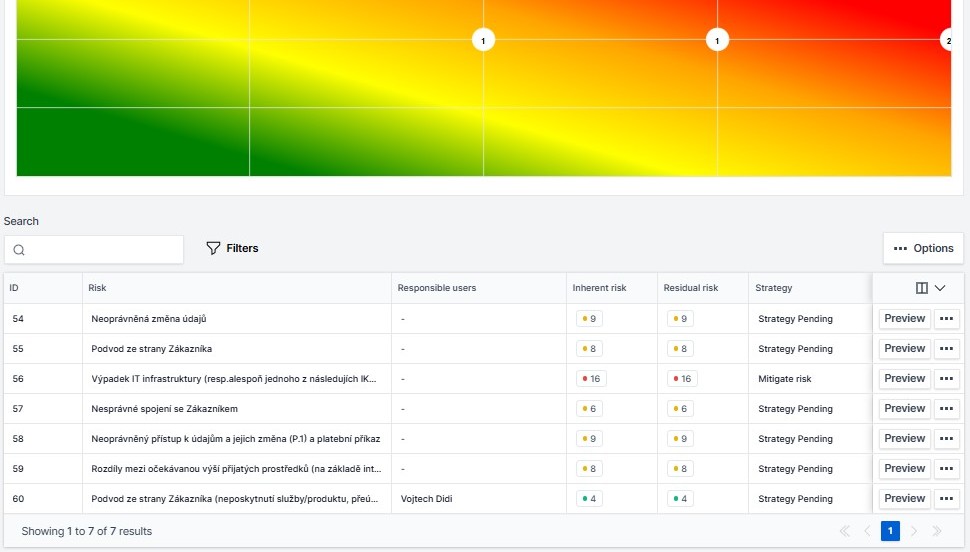
Im Rahmen der ZKB / NIS2 und der damit verbundenen Rechtsvorschriften zur Cybersicherheit ist es erforderlich, die mit den Informationsressourcen, Vermögenswerten, Prozessen und erbrachten Dienstleistungen verbundenen Risiken kontinuierlich zu identifizieren, zu bewerten und zu steuern. Die Organisation muss in der Lage sein, das Risikoniveau zu bestimmen, eine angemessene Strategie zu dessen Bewältigung zu wählen und die ergriffenen Maßnahmen nachweislich zu dokumentieren.
Die Software „cybreg“ gewährleistet die Verwaltung und Führung eines Risikokatalogs gemäß den Anforderungen der ZKB / NIS2, einschließlich der Risikoabbildung und der Berechnung der resultierenden Risikobelastung. Für jedes Risiko kann eine Strategie (Risikoakzeptanz oder Risikominderung) ausgewählt werden, einschließlich aller ergänzenden Informationen. Cybreg dokumentiert alles und ermöglicht den Nachweis eines proaktiven Risikomanagements. Bestandteil der Software ist eine ganzheitliche Übersicht über die Risiken der Organisation, einschließlich der Bewertung der Vermögenswerte und der Verknüpfung mit weiteren Compliance-Elementen.
Erklärung zur Anwendbarkeit gemäß ZKB / NIS2
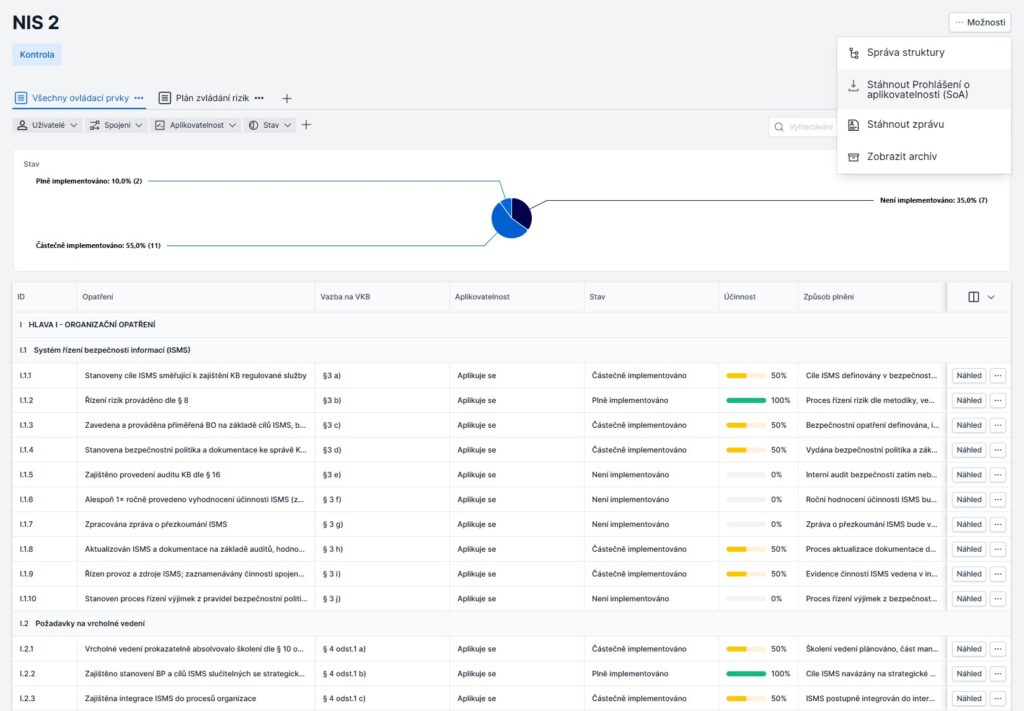
Im Rahmen der Anforderungen der ZKB / NIS2 muss ermittelt werden, welche Sicherheitsmaßnahmen in der Organisation umgesetzt sind und gegebenenfalls, warum bestimmte Maßnahmen nicht angewendet werden und aus welchem Grund es nicht möglich ist, diese Maßnahmen umzusetzen. Die Anwendbarkeitserklärung ist ein zentrales Dokument, das festlegt, welche Sicherheitsmaßnahmen relevant sind und wie diese umgesetzt werden.
Durch die Verknüpfung von Bestandsaufnahme der Vermögenswerte, Risikomanagement und Maßnahmenkatalog ermöglicht Cybreg die einfache Erstellung, fortlaufende Aktualisierung und Pflege dieses Dokuments in einer überprüfbaren Form, ohne unnötigen manuellen Aufwand.
Management von Zwischenfällen
Im Rahmen der ZKB / NIS2 und der damit verbundenen Rechtsvorschriften zur Cybersicherheit ist es erforderlich, die systematische Erkennung, Erfassung, Auswertung und Bewältigung von Cybersicherheitsereignissen und -vorfällen sicherzustellen. Zu diesem Prozess gehören zudem die korrekte Festlegung der Zuständigkeiten, die Verfolgung des Verlaufs eines Vorfalls sowie die Einhaltung etwaiger Melde- und Berichtspflichten.
Die cybreg-Plattform ermöglicht es Ihnen, im Rahmen festgelegter Pläne rechtzeitig und angemessen auf Sicherheitsvorfälle zu reagieren. Sie können die Fristen für die vorgeschriebene Meldung von Vorfällen überwachen sowie die Bearbeitung von Sicherheitsvorfällen dokumentieren und nachweisen.

Verwaltung von Sicherheitsrichtlinien
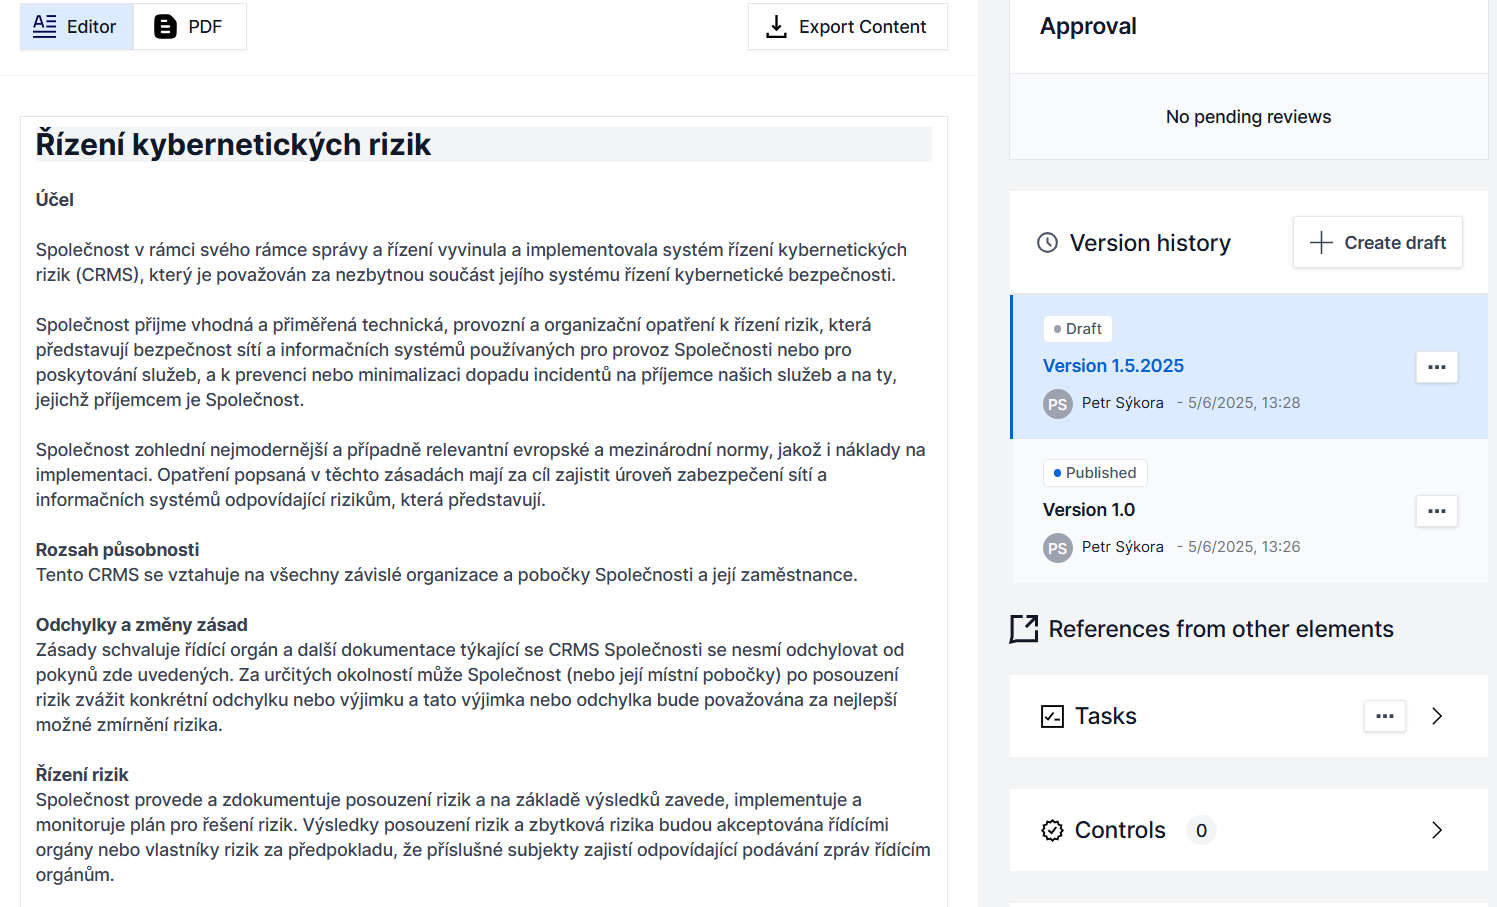
ZKB / NIS2 verlangt, dass die Organisation angemessene Sicherheitsrichtlinien, interne Vorschriften und sonstige Unterlagen einführt und pflegt. Diese Dokumente müssen den tatsächlich festgelegten Prozessen, Zuständigkeiten, Vermögenswerten und Sicherheitsmaßnahmen entsprechen und regelmäßig aktualisiert werden.
Die cybreg-Plattform unterstützt die zentrale Verwaltung von Sicherheitsdokumenten, deren Versionsverwaltung, Freigabe sowie die Verknüpfung mit weiteren Elementen des Cybersicherheitsmanagements. Die Dokumente können beispielsweise mit Assets, Risiken, Maßnahmen und verantwortlichen Personen verknüpft werden, wobei gleichzeitig deren Änderungen und der Freigabeverlauf protokolliert werden.
Bewertung und Audits von Lieferanten
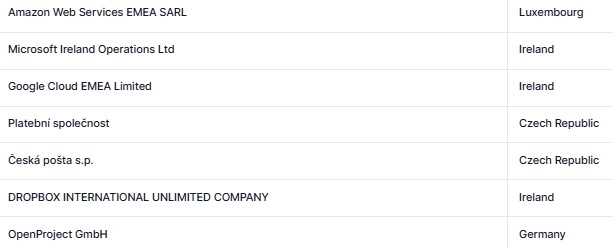
Das Sicherheitsmanagement der Lieferkette gehört zu den wichtigen Bereichen der ZKB / NIS2. Organisationen müssen daher die mit ihren Lieferanten und Dienstleistern verbundenen Cyberrisiken berücksichtigen und kontinuierlich überprüfen, ob diese die festgelegten Sicherheitsanforderungen erfüllen.
Die Software ermöglicht es, die vorgeschriebenen Lieferanten-Audits zu automatisieren und zu vereinfachen sowie die entsprechenden Anforderungen gemäß ZKB / NIS2 zu erfüllen. Verknüpfung mit Aufgaben und die Möglichkeit zum automatisierten Versand von Fragebögen im Rahmen der cybreg-Plattform.
Anpassung, Automatisierung und Integration
Ein effektives Management der Cybersicherheit erfordert die Zusammenarbeit mehrerer Teams, die regelmäßige Erledigung von Aufgaben sowie den Informationsaustausch über verschiedene Systeme hinweg. Die Automatisierung und Vernetzung der eingesetzten Tools tragen daher dazu bei, manuelle Tätigkeiten zu reduzieren und das tägliche Compliance-Management zu vereinfachen.
Wir können die cybreg Software an Ihre Bedürfnisse anpassen. Die Grundlage des Funktionsumfangs ist die breite Möglichkeit der Automatisierung einzelner Prozesse und die damit verbundenen Einsparungen bei den Kosten für die Einhaltung der Cybersicherheit. Natürlich ist es möglich, die Software mit anderen im Unternehmen verwendeten Tools wie Jira, Asana, MS Teams, Slack, Service Now und anderen zu integrieren.
Das Management der Cybersicherheit liegt nicht in der Verantwortung einer einzigen Person.
Die Regulierung erfordert eine klare Aufteilung der Zuständigkeiten und Verantwortlichkeiten zwischen der Leitung der Organisation und den fachlichen Funktionen.
Geschäftsleitung
Es genehmigt die grundlegende Ausrichtung der Cybersicherheit, trifft wichtige Entscheidungen und überwacht das Risikomanagement.
Manager für Cybersicherheit
Er koordiniert das Managementsystem für Cybersicherheit, Risiken, Sicherheitsmaßnahmen und die damit verbundenen Prozesse.
Architekt für Cybersicherheit
Er entwirft eine Sicherheitsarchitektur und trägt dazu bei, entsprechende technische und organisatorische Maßnahmen sicherzustellen.
Ausschuss für Cybersicherheitsmanagement
Es unterstützt die organisationsübergreifende Koordinierung der Cybersicherheit sowie die Überwachung wichtiger Entscheidungen.
Garant des Vermögenswerts
Er erläutert den jeweiligen Vermögenswert, dessen Bedeutung sowie die Anforderungen an dessen Schutz.
Prüfer für Cybersicherheit
Es überprüft unabhängig die Funktionsweise des Managementsystems und der eingeführten Sicherheitsmaßnahmen.
Die einzelnen Rollen müssen mit gemeinsamen Informationen arbeiten, doch jede von ihnen hat unterschiedliche Verantwortlichkeiten und Aufgaben.
Die cybreg-Plattform verknüpft Vermögenswerte, Risiken, Maßnahmen, Vorfälle, Dokumentation und Verantwortlichkeiten miteinander, sodass die Geschäftsleitung, der Cybersicherheitsmanager, die Vermögensverantwortlichen sowie weitere Rollen auf der Grundlage derselben aktuellen Daten arbeiten.
Verfügen Sie intern nicht über alle erforderlichen Rollen?
Im Rahmen von „CISO as a Service“ kann ein externer Experte mit einem Team von Spezialisten die systematische Steuerung der Cybersicherheit, der Risiken, der Lieferanten, der Vorfälle und der regulatorischen Verpflichtungen übernehmen. Cybreg präsentiert diesen Service heute ausdrücklich als Unterstützung für ZKB/NIS2, DORA, ISO 27001 und weitere Rahmenwerke; der externe CISO kann gleichzeitig die Rolle des Cybersicherheitsmanagers gemäß ZKB/NIS2 übernehmen.
Die cybreg-Plattform verbindet regulatorische Anforderungen mit den tatsächlichen Prozessen Ihres Unternehmens.
Verknüpfen Sie regulatorische Anforderungen mit Vermögenswerten, Risiken, Sicherheitsmaßnahmen, Vorfällen, Lieferanten, Dokumentation und Verantwortlichkeiten.
Vereinbaren Sie eine Vorführung der cybreg-Plattform
Häufig gestellte Fragen
Alles, was Sie über die NIS2-Richtlinie im cybreg-Umfeld wissen müssen.
Was ist die NIS2-Richtlinie?
NIS2 (Network and Information Security Directive 2) ist eine europäische Richtlinie über die Sicherheit von Netzwerken und Informationssystemen. In der Tschechischen Republik wurde sie durch das neue Cybersicherheitsgesetz (ZKB) umgesetzt, das am 1. November 2025 in Kraft tritt und den Kreis der regulierten Einrichtungen von einigen hundert auf Tausende von Organisationen erweitert.
Wen betrifft die ZKB / NIS2?
Die ZKB/NIS2 betrifft mittlere und große Unternehmen in kritischen Sektoren – Energie, Verkehr, Bankwesen, Gesundheitswesen und öffentliche Verwaltung. In der Tschechischen Republik werden die konkreten Verpflichtungen durch die ZKB festgelegt, und die Aufsicht wird von der NÚKIB wahrgenommen.
Was ist der Unterschied zwischen NIS2 und ZKB?
NIS2 ist eine europäische Richtlinie, die ZKB ist ihre tschechische Umsetzung – das Gesetz über Cybersicherheit, das am 1. November 2025 in Kraft tritt. Die ZKB spezifiziert die Anforderungen von NIS2 für das tschechische Umfeld und fügt der NUCIB spezifische Verpflichtungen hinzu, einschließlich der obligatorischen Registrierung eines regulierten Dienstes innerhalb von 60 Tagen.
Welche Konsequenzen drohen bei Nichteinhaltung der ZKB / NIS2?
Die Nichteinhaltung der Verpflichtungen gemäß ZKB / NIS2 kann zu Verwaltungssanktionen und Geldbußen in Höhe von bis zu 10 Mio. EUR oder 2 % des weltweiten Jahresumsatzes für betroffene Unternehmen führen. Zudem haftet die Leitung der Organisation für die Cybersicherheit.
Wie lässt sich die ZKB-/NIS2-Konformität im Unternehmen umsetzen?
Cybreg bietet einen Leitfaden für den gesamten NIS2-Implementierungsprozess – von der GAP-Analyse über die Verwaltung von Risikokatalogen und Sicherheitsrichtlinien bis hin zu automatisierten Lieferantenaudits. Das Rechtsteam von FINREG PARTNERS stellt sicher, dass die internen Vorschriften mit der geltenden Gesetzgebung übereinstimmen.
Wie hängt NIS2 mit DORA zusammen?
NIS2 und DORA sind sich ergänzende Vorschriften. ZKB/NIS2 gilt für einen breiteren Kreis von Akteuren branchenübergreifend, während DORA speziell auf den Finanzsektor ausgerichtet ist und den Schwerpunkt auf digitale Widerstandsfähigkeit und IKT-Risiken legt. Die Software „cybreg“ deckt beide Vorschriften in einem System ab.
Welche Rolle spielt die NÚKIB bei der Umsetzung der ZKB / NIS2?
Die NÚKIB (Nationale Behörde für Cyber- und Informationssicherheit) ist die zentrale Aufsichtsbehörde, die die Einhaltung des ZKB / NIS2 überwacht. Organisationen müssen einen regulierten Dienst innerhalb von 60 Tagen melden und nach der Registrierung weitere gesetzliche Fristen einhalten.