
CISO als Dienstleistung
Im Rahmen unseres Dienstes „CISO as a Service“ (Chief Information Security Officer) unterstützen wir Sie bei der Bewältigung der mit NIS2, DORA, CRA und weiteren Vorschriften verbundenen Aufgaben.
Der Dienst „CISO as a Service“
Ein erfahrener externer CISO übernimmt gemeinsam mit einem Expertenteam die Leitung Ihrer Cybersicherheit.
Governance, Compliance, Risiko- und Lieferantenmanagement, Vorfälle sowie Unterstützung bei Audits und Kontrollen.
Schwerpunkt auf dem Gesetz über Cybersicherheit (ZKB), DORA, ISO 27001 und der Vorbereitung der Hersteller auf die CRA.
Der externe CISO nimmt die Rolle des Cybersicherheitsmanagers gemäß dem ZKB wahr.
+
Die Cybreg-Plattform
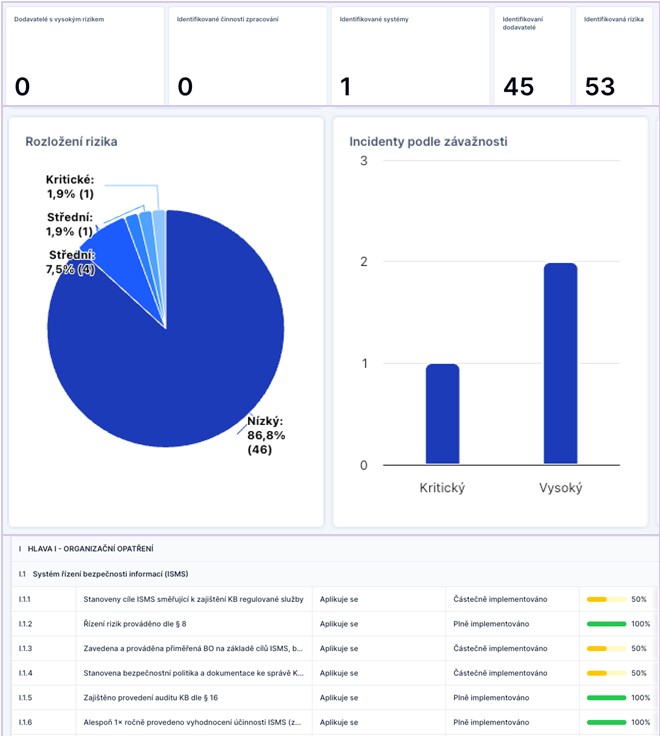
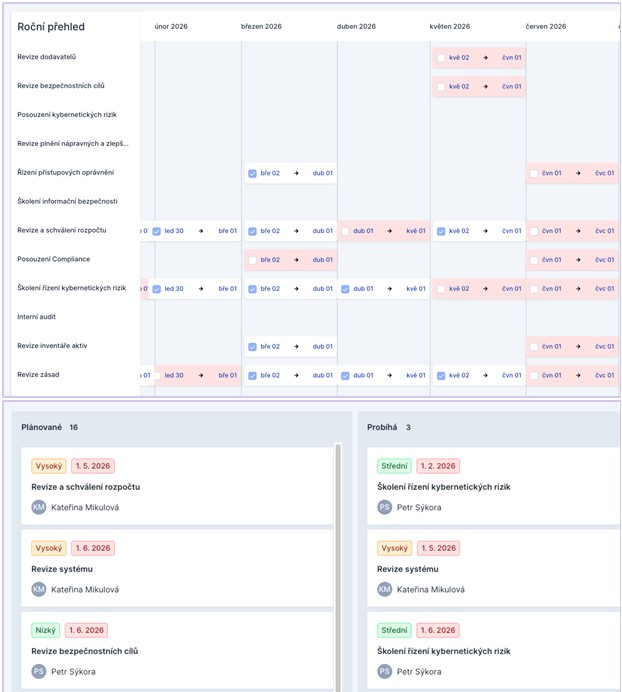
Software-Unterstützung für den Service – eine einheitliche Umgebung, in der wir Risiken, Vorfälle, Vermögenswerte, Lieferanten, Dokumentation und Berichterstattung verwalten.
Pakete für DORA, NIS2 (ZKB), ISO 27001, DSGVO, AI Act, TISAX und weitere.
Integration mit Jira, MS Teams, Slack, Entra ID und weiteren Diensten.
Förderung der Zusammenarbeit und der Automatisierung.
Wir übernehmen für Sie die Aufgaben im Bereich Cybersicherheitsmanagement und Compliance – direkt in der cybreg-Plattform, mit einem aktuellen Überblick für Ihre Geschäftsleitung.
Governance, Compliance und Berichterstattung
Wir übernehmen die Sicherheitssteuerung und die Kommunikation mit der Geschäftsleitung – von der Beratung bis hin zur regelmäßigen Berichterstattung.
- Regelmäßige Beratungen mit der Unternehmensleitung
- Einrichtung und fortlaufende Überprüfung der Sicherheits-Governance
- Überprüfung der Aufteilung von Rollen, Zuständigkeiten und Befugnissen
- Lückenanalyse im Hinblick auf die Anforderungen der ČNB, der NÚKIB, der DORA, der NIS2 (ZKB), der ISO 27001 und der CRA für Hersteller digitaler Produkte
- Fahrplan für Abhilfemaßnahmen und Festlegung von Prioritäten
- Regelmäßige Berichterstattung an die Geschäftsleitung über den Sicherheitsstatus

Risiko-, Vermögens- und Lieferantenmanagement
Wir überwachen kontinuierlich Sicherheitsrisiken und kontrollieren unsere Lieferanten – von den Arbeitsmethoden bis hin zu den vertraglichen Anforderungen.
- Überprüfung der Methodik zum Management von IKT- und Sicherheitsrisiken
- Überprüfung der Führung des Risikoregisters und Aktualisierung des Risikoprofils
- Bewertung neuer Technologien und Projekte unter Risikogesichtspunkten
- Empfehlungen zu Minderungs- und Ausgleichsmaßnahmen
- Überprüfung kritischer IKT-Lieferanten und vertraglicher Sicherheitsanforderungen
- Unterstützung bei der Bewertung von Cloud- und SaaS-Diensten
Vorfälle, Geschäftskontinuität und Unterstützung bei der Revision
Wir bereiten Sie auf Zwischenfälle, Ausfälle und Audits vor – und führen die gesamte Sicherheitsdokumentation.
- Überprüfung des Prozesses zum Management von Vorfällen und Schwachstellen, Unterstützung bei der Bewältigung von Vorfällen und der Erfüllung der Meldepflichten
- Überprüfung der BCP/DR-Dokumentation und Auswertung der Kontinuitätstests
- Überprüfung und Aktualisierung von Richtlinien, Leitfäden, Methoden und Registern
- Vorbereitung auf interne und externe Audits, Unterstützung bei Prüfungen der ČNB und der NÚKIB
- Entwurf und Überwachung von Korrekturmaßnahmen aufgrund von Auditbefunden
Häufig gestellte Fragen
Alles, was Sie über den Dienst „CISO as a Service“ wissen müssen.
An wen richtet sich dieser Dienst?
Für Organisationen, die ihre Cybersicherheit systematisch steuern müssen, jedoch keinen eigenen erfahrenen CISO haben oder ihr internes Team verstärken möchten. Wir unterstützen Sie insbesondere bei der Erfüllung der Anforderungen von ZKB/NIS2, DORA, ISO 27001 und CRA.
Was bedeutet die Abkürzung CISO und welche Aufgaben erfüllt der CISO?
CISO steht für Chief Information Security Officer. Er ist verantwortlich für das Management der Cybersicherheit, der Risiken, der Vorfälle, der Lieferanten, der Sicherheitsdokumentation, der Audits sowie der Berichterstattung an die Unternehmensleitung.
Deckt die Rolle des externen CISO den Aufgabenbereich eines Managers für Cybersicherheit ab?
Ja. Im Rahmen dieser Dienstleistung kann ein externer CISO auch die Rolle eines Cybersicherheitsmanagers gemäß dem ZKB übernehmen. Die konkrete Ausgestaltung passen wir stets an die Pflichten und die Bedürfnisse der Organisation an.
Inwiefern unterstützt der Dienst die Umsetzung von DORA, NIS2 und ZKB?
Wir bewerten den aktuellen Stand, erstellen einen Plan mit Korrekturmaßnahmen und unterstützen Sie bei dessen Umsetzung. Wir befassen uns mit Risiken, Vermögenswerten, Lieferanten, Vorfällen, der Geschäftskontinuität, der Dokumentation sowie der Vorbereitung auf Kontrollen und Audits.
Ersetzt ein externer CISO die Verantwortung der Unternehmensleitung?
Nein. Der externe CISO übernimmt die fachliche und operative Leitung der Sicherheit, die letztendliche Verantwortung liegt jedoch weiterhin bei der Unternehmensleitung. Diese erhält von uns regelmäßig einen Überblick über Risiken, Vorfälle und die Umsetzung der Maßnahmen.
Möchten Sie mehr erfahren?
Für weitere Informationen zum Service „CISO as a Service“ können Sie sich gerne an uns wenden unter +420 608 031 240 oder über das Kontaktformular.