Cybersicherheit und Compliance einfach und nachweisbar

Unsere Plattform und unsere Experten unterstützen Sie bei der Bewältigung der Aufgaben im Zusammenhang mit NIS2 (ZKB), DORA, ISO 27001, CRA und weiteren Vorschriften.

cybreg ikona

Effektive Digitalisierung von Compliance und Risikomanagement

Intelligente IT-Lösungen für Risikomanagement und Compliance mit DORA, NIS2 aber auch mit anderen regulatorischen Rahmenwerken. Vorgefertigte Daten und ein umfassender Implementierungsprozess in Übereinstimmung mit den gesetzlichen Anforderungen.

CISO als Dienstleistung

„CISO as a Service“ stellt Ihnen einen erfahrenen externen Experten sowie ein Team von Spezialisten zur Verfügung, die das systematische Management der Cybersicherheit, der Risiken und der regulatorischen Verpflichtungen Ihrer Organisation übernehmen.

Die Cybreg-Plattform

Die Plattform vereint Compliance, Risikomanagement und Cybersicherheit in einer einzigen Umgebung. Sie ermöglicht eine übersichtliche und effiziente Verwaltung von Vorschriften, Vermögenswerten, Risiken, Lieferanten, Vorfällen, Dokumentation sowie den damit verbundenen Aufgaben.

cybreg.dora

Übereinstimmung mit DORA

cybreg erleichtert Ihnen die Verwaltung von IKT-Risiken und die Einhaltung von DORA. Es bietet die Verwaltung von internen Vorschriften, Vorfällen, Risiken und Lieferanten mit der Möglichkeit der Automatisierung und Integration mit Tools wie Jira, Asana, MS Teams.

cybreg.nis2

Einhaltung der NIS2-Vorschriften (ZKB)

Mit der cybreg Software können Sie die Anforderungen des Cybersicherheitsgesetzes erfüllen und die Einhaltung der NIS2 durch Prozessautomatisierung und effektives Risikomanagement sicherstellen.

Schulung zur Cybersicherheit

Praktische Schulungen mit Schwerpunkt auf den Anforderungen der ZKB und der Cybersicherheit für Führungskräfte, Administratoren und normale Nutzer. Wir unterstützen Unternehmen dabei, das Sicherheitsbewusstsein zu stärken, Risiken angemessen zu steuern und die Mitarbeiter auf aktuelle Cyberbedrohungen sowie gesetzliche Anforderungen vorzubereiten.

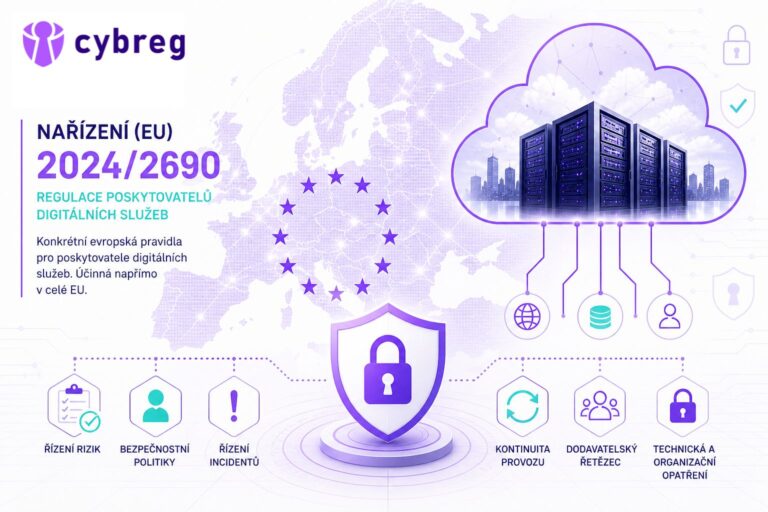
Digitální služby pod drobnohledem EU

Digitale Dienste auf dem Prüfstand der EU

Verordnung über digitale Dienste: eine Verordnung, die oft vergessen wird In letzter Zeit war kaum ein anderes Thema in aller Munde als die NIS2-Richtlinie und das neue Gesetz zur Cybersicherheit. Die Unternehmen diskutieren intensiv darüber, ob sie unter die neue Verordnung fallen, unter welches Regime und welche Verpflichtungen sich für
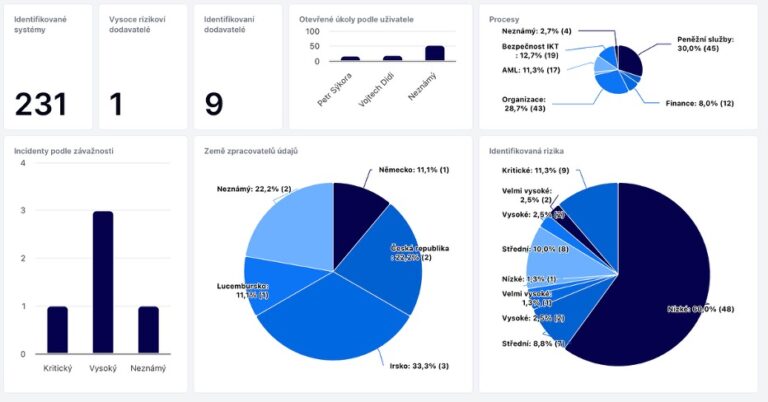
DORA Dashboard

Warum Excel nicht genug ist: DORA erfordert echte Software

Der Digital Operational Resilience Act (DORA) verändert den Ansatz für das IKT-Risikomanagement und die Cybersicherheit grundlegend. Während früher eine Kombination aus Dokumenten, Tabellenkalkulationen und einmaligen Audits genügte, wird heute ein kontinuierliches, verwaltetes und nachweisbares System erwartet. In diesem Zusammenhang ist Excel, so weit verbreitet und praktisch es auch ist, nicht

Häufig gestellte Fragen

Alles, was Sie über cybreg Compliance und Risikomanagement-Software wissen müssen.

Cybreg verbindet eine Softwareplattform für das Management von Cybersicherheit und Compliance mit den Fachdienstleistungen eines externen CISO. Die Lösung unterstützt Sie dabei, Risiken, Vorfälle, Vermögenswerte, Lieferanten, Dokumentation, Aufgaben sowie die Berichterstattung an die Geschäftsleitung an einem zentralen Ort zu verwalten.

Unsere Dienstleistungen konzentrieren sich vor allem auf das neue Gesetz zur Cybersicherheit sowie auf NIS2, DORA, ISO 27001 und die Vorbereitung von Herstellern digitaler Produkte auf die Anforderungen des Cyber Resilience Act. Wir unterstützen Sie bei der GAP-Analyse, der Konzeption und Umsetzung von Maßnahmen, dem Risikomanagement, der Dokumentation, der Berichterstattung sowie bei der Vorbereitung auf Audits und Kontrollen durch die ČNB oder die NÚKIB.

Nein. Ein erfahrener externer CISO mit einem Team von Spezialisten kann die vereinbarten Aufgaben übernehmen oder Ihr bestehendes Team ergänzen. Bei Organisationen, die dem Gesetz zur Cybersicherheit unterliegen, kann der externe CISO auch die Rolle des Cybersicherheitsmanagers übernehmen.

Wir beginnen mit einer Bestandsaufnahme der aktuellen Situation und einer GAP-Analyse. Anschließend erstellen wir einen Fahrplan und legen Prioritäten fest, unterstützen Sie bei der Umsetzung der Maßnahmen und gewährleisten eine kontinuierliche Begleitung bis hin zu Audits und Kontrollen durch die Aufsichtsbehörde. Die einzelnen Aufgaben, Risiken, Maßnahmen und Nachweise erfassen wir direkt in der cybreg-Plattform.